


Infrastruttura industriale distribuita
Rendere gestibile la complessità
Le strutture decentralizzate permettono una produzione flessibile, ma ampliano anche la superficie di attacco digitale. Una gestione centralizzata su tutte le sedi consente di amministrare in sicurezza macchine, dispositivi e accessi remoti, aiutando a tenere sotto controllo la crescente complessità. Questo articolo spiega cosa conta per una gestione centralizzata e come realizzarla con la Endian Secure Digital Platform.
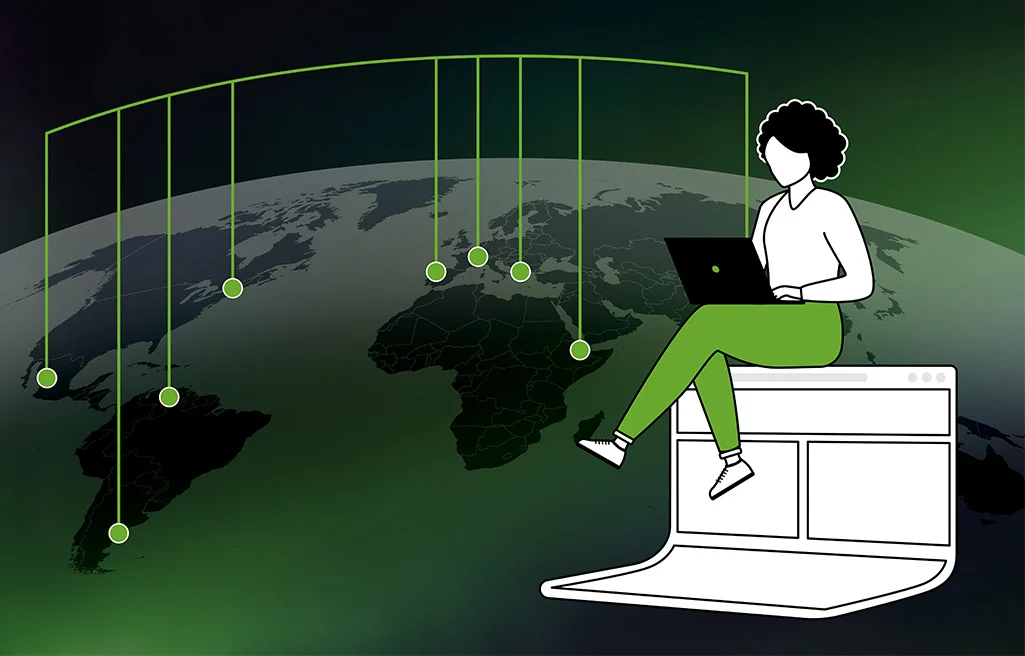
„I prodotti non nascono più in catene del valore isolate, ma in reti complesse fatte di fornitori, piattaforme, servizi e infrastrutture digitali“, afferma la Federazione delle industrie tedesche (BDI), descrivendo la realtà odierna della produzione. In molte aziende, macchine e impianti si trovano in siti produttivi distribuiti a livello globale, in filiali regionali o direttamente presso il cliente.
Il concetto di Industria 4.0 ha portato a collegare strettamente questi impianti distribuiti, e per di più a livello digitale: macchine e sistemi IT possono scambiarsi dati in modo automatico e i tecnici dell’assistenza possono accedere agli impianti remoti da qualsiasi parte del mondo tramite accesso remoto. Questa intensa interconnessione aumenta l’efficienza delle aziende manifatturiere, ma allo stesso tempo ne amplia la superficie di attacco digitale. Non basta più proteggere soltanto macchine e impianti: vanno protetti anche tutti i componenti digitali che ne rendono possibile la comunicazione.
La complessità come rischio per la sicurezza
L’elevato numero di dispositivi e connessioni ha accresciuto enormemente la complessità degli ambienti di rete industriali. In ambienti cresciuti nel tempo non è sempre chiaro quali componenti e connessioni appartengano davvero all’infrastruttura: nel corso degli anni i componenti obsoleti sono stati sostituiti con altri più moderni, oppure i fornitori di servizi hanno configurato accessi remoti per eseguire interventi di manutenzione. Se manca anche una documentazione completa, possono nascere pericolose falle di sicurezza. In fondo, i responsabili possono proteggere solo ciò che conoscono.
Inoltre, nelle diverse sedi distribuite possono valere standard di sicurezza differenti. Questo può aumentare sensibilmente il rischio informatico: se gli aggressori penetrano nelle reti attraverso una vulnerabilità, possono poi muoversi lateralmente. Infine, l’uso di strumenti e sistemi di sicurezza diversi complica la distribuzione di aggiornamenti uniformi. Così alcune parti dell’ambiente produttivo restano senza protezione e offrono agli aggressori un potenziale punto d’ingresso.
Creare trasparenza, segmentare le reti
Tenere sotto controllo la crescente complessità è una delle sfide maggiori per le aziende con strutture decentralizzate.
Per riuscirci, i responsabili hanno bisogno innanzitutto di una panoramica su quali dispositivi possono stabilire una connessione digitale. La visualizzazione di rete, ovvero la rappresentazione grafica di strutture, relazioni e flussi di dati, permette di chiarire le connessioni all’interno dell’azienda e oltre i confini della rete. Gli amministratori vedono quali sistemi sono presenti, chi è autorizzato ad accedervi e come comunicano di norma tra loro.
Insieme a una valutazione del livello di protezione necessario per i diversi sistemi, queste strutture di rete rese visibili costituiscono la base per la segmentazione della rete. A questo scopo una rete interconnessa viene suddivisa in più piccole sottoreti, aumentando così il livello di protezione: in caso di attacco informatico, la possibilità di diffondersi all’interno di una rete determina spesso l’entità del danno. Con una segmentazione coerente, l’attacco resta circoscritto a livello locale. In una rete piatta, invece, non ci sarebbe nulla a fermarlo.
Endian 4i Security Gateways
La segmentazione della rete si può realizzare con gli Endian 4i Security Gateways. Questi gateway integrano diverse funzioni di sicurezza, coordinate tra loro. L’Intrusion Detection and Prevention System (IDS/IPS) analizza i flussi di dati in entrata alla ricerca di malware e blocca i programmi pericolosi. Un firewall impedisce le connessioni non autorizzate. Ogni trasferimento di dati è cifrato tramite una Virtual Private Network (VPN), così i dati non possono essere intercettati né manipolati.
Inoltre, gli Endian 4i Security Gateways dispongono di capacità di calcolo proprie e possono, ad esempio, elaborare i dati già ai margini della rete. Docker è già preinstallato, quindi i programmi di analisi si trasferiscono facilmente tramite container. In questo modo gli Endian 4i Security Gateways non solo garantiscono sicurezza, ma contribuiscono anche a ridurre il numero di connessioni verso server e piattaforme esterne.
Gestione centralizzata per strutture decentralizzate
Una volta individuati e protetti tutti i dispositivi e i segmenti di rete, la loro gestione centralizzata è il passo successivo decisivo per tenere sotto controllo la complessità. La gestione centralizzata aiuta ad applicare policy di sicurezza uniformi, così tutte le filiali decentralizzate mantengono lo stesso livello di protezione. Allo stesso tempo consente di distribuire gli aggiornamenti di sicurezza in modo centralizzato, per chiudere le vulnerabilità in modo uniforme e nel minor tempo possibile.
La Endian Secure Digital Platform riunisce monitoraggio, configurazione e controllo di tutti i dispositivi in un’unica interfaccia, automatizza le attività principali e alleggerisce così il lavoro degli amministratori. Gli aggiornamenti del software di sicurezza vengono distribuiti automaticamente, così tutti i dispositivi sono sempre aggiornati. Inoltre la piattaforma controlla configurazioni, certificati e stati di sistema, in modo da individuare per tempo le deviazioni dalle policy definite.
Regolare in modo uniforme gli accessi remoti
La gestione centralizzata di tutti gli accessi remoti è un altro tassello per più sicurezza e meno complessità. Una gestione dei diritti decentralizzata e poco trasparente genera infatti un enorme carico amministrativo e porta quasi sempre a pericolose falle di sicurezza.
Con Endian Switchboard, lo strumento di gestione della Endian Secure Digital Platform, tutti gli accessi si gestiscono in modo centralizzato. Secondo il principio del „least privilege“, gli amministratori definiscono ruoli e assegnano permessi specifici a utenti o gruppi di utenti. Così ogni utente accede solo ai dispositivi utili alle proprie attività.
Per l’accesso ci affidiamo a Zero Trust Network Access (ZTNA). Con questo approccio ogni richiesta e ogni sessione vengono autorizzate singolarmente, mentre l’accesso remoto tradizionale si fida dell’utente non appena ha effettuato il login.
Per una trasparenza ancora maggiore, gli accessi possono essere registrati.
Conclusione
Gli ambienti di produzione distribuiti non devono per forza trasformarsi in strutture di sicurezza ingestibili. Ciò che conta è che le aziende tengano sotto controllo in modo centralizzato tutte le sedi, i dispositivi e le connessioni e applichino le policy di sicurezza in modo uniforme. La Endian Secure Digital Platform riunisce monitoraggio della rete, configurazione, controllo degli accessi e aggiornamenti in un’unica interfaccia centralizzata. I processi automatizzati semplificano ulteriormente la gestione e riducono il carico di lavoro degli amministratori. Così anche le reti di produzione complesse e decentralizzate si gestiscono in modo semplice e sicuro.
Domande frequenti, risposte chiare
Perché le strutture aziendali decentralizzate rappresentano un potenziale rischio per la sicurezza IT?
Nelle aziende decentralizzate, macchine e sistemi IT si scambiano dati. Per l’elevato numero di dispositivi e sistemi coinvolti non è facile capire cosa debba essere protetto. Da qui possono nascere pericolose vulnerabilità. Standard di sicurezza differenti aumentano ulteriormente il rischio.
Come la segmentazione della rete limita le conseguenze di un attacco informatico?
La segmentazione suddivide una rete interconnessa in più piccole sottoreti. Serve a questo scopo la visualizzazione della rete, insieme a una valutazione del livello di protezione necessario per i singoli sistemi. Se gli aggressori riescono ad accedere, grazie alla segmentazione l’attacco resta circoscritto. In una rete piatta, invece, possono muoversi lateralmente.
Quali funzioni di sicurezza offrono gli Endian 4i Security Gateways?
Gli Endian 4i Security Gateways combinano un Intrusion Detection and Prevention System (IDS/IPS), un firewall e la cifratura VPN per ogni trasferimento di dati. Dispongono inoltre di una capacità di calcolo propria e di Docker già preinstallato. Così i dati si analizzano direttamente ai margini della rete e si riducono le connessioni verso server esterni.
Come gestisce la Endian Secure Digital Platform le sedi decentralizzate in modo centralizzato?
La Endian Secure Digital Platform riunisce monitoraggio, configurazione e controllo di tutti i dispositivi in un’unica interfaccia. Distribuisce automaticamente gli aggiornamenti di sicurezza e verifica configurazioni, certificati e stati di sistema. Gli amministratori individuano per tempo le deviazioni dalle policy definite e mantengono lo stesso livello di protezione in tutte le filiali.
Come si possono proteggere in modo uniforme gli accessi remoti agli impianti industriali con Endian?
Endian Switchboard gestisce in modo centralizzato tutti gli accessi remoti. Gli amministratori definiscono i ruoli secondo il principio del least privilege, così gli utenti accedono solo ai dispositivi utili alle loro attività. Zero Trust Network Access (ZTNA) autorizza singolarmente ogni richiesta e ogni sessione. Inoltre, gli accessi possono essere registrati.