


Sistema operativo sicuro per gateway IT e OT
EndianOS
Ogni gateway Endian funziona su endianOS. È il sistema operativo sicuro, basato su Linux, che connette e protegge gli ambienti IT e OT. Dall'accesso Zero Trust al session recording, dalla segmentazione di rete all'accesso remoto: endianOS mantiene la sua infrastruttura sicura e aggiornata.
Per ambienti aziendali
EndianOS UTM
EndianOS UTM protegge la rete aziendale. Firewall, intrusion prevention e antivirus sono riuniti in un'unica soluzione. Il suo team ha il pieno controllo del traffico di rete, connessioni VPN sicure e un'interfaccia chiara che semplifica la gestione quotidiana. Disponibile su hardware, macchina virtuale o in cloud.
| Protezione dalle minacce | Firewall, intrusion prevention, antivirus e protezione zero-day in un'unica soluzione. |
| Connettività sicura | Connessioni VPN cifrate e accesso controllato alla rete. |
| Gestione semplice | Interfaccia web intuitiva, accessibile da qualsiasi luogo. |
| Distribuzione flessibile | Hardware, macchina virtuale o cloud. |
Per ambienti industriali
EndianOS 4i
EndianOS 4i è progettato per gli ambienti industriali. Protegge le reti OT e ICS con firewall, filtraggio dei protocolli e accesso remoto sicuro, senza interrompere le operazioni. I sistemi legacy e le infrastrutture moderne lavorano fianco a fianco: connessi in modo sicuro e gestiti centralmente.
| Protezione industriale | Firewall, intrusion prevention e filtraggio dei protocolli per OT e ICS. |
| Connettività industriale sicura | Connessioni VPN cifrate e accesso controllato alle reti industriali. |
| Gestione semplice | Interfaccia web intuitiva, progettata per ambienti industriali. |
| Distribuzione flessibile | Hardware industriale, macchina virtuale o cloud. |
Cosa c'è di nuovo nella versione 6.9
EndianOS 6.9
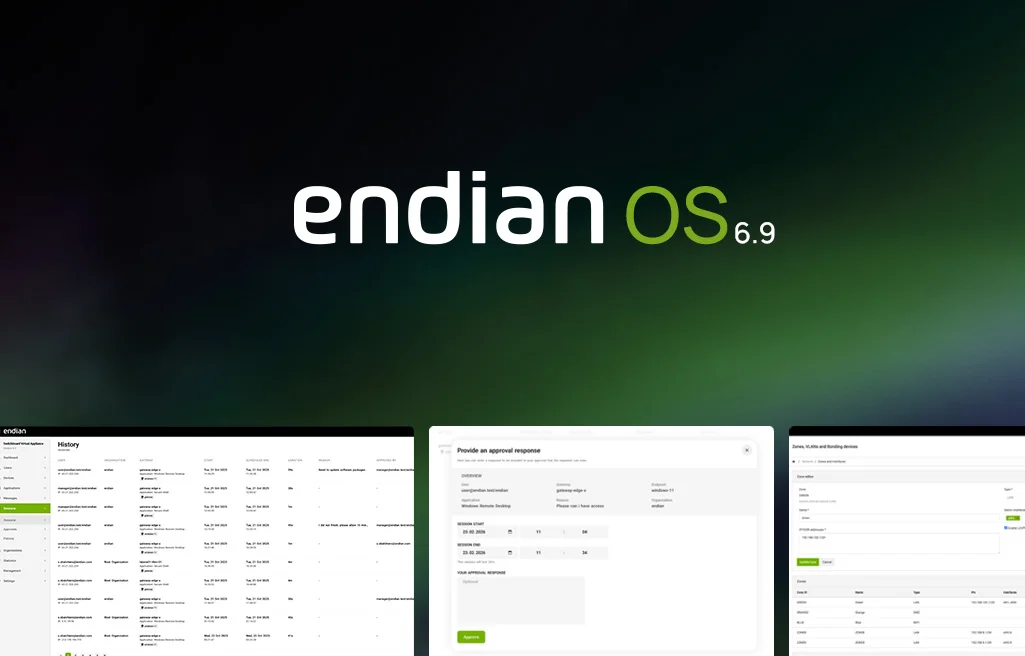
L'ultimo aggiornamento porta maggiore visibilità e controllo nelle reti IT e OT distribuite. Le nuove funzionalità riguardano l'accesso remoto sicuro, la flessibilità di rete e la gestione semplificata dei gateway.
- Session Management & Recording: Ogni sessione remota sull'endian switchboard può ora richiedere un'approvazione esplicita prima di essere avviata. Le sessioni vengono registrate automaticamente per soddisfare i requisiti di audit e conformità. Le registrazioni possono essere archiviate in storage compatibile con S3.
- Layer 2 VPN: Utenti e tecnici ottengono accesso Layer 2 su richiesta alle reti remote, come se fossero in loco. Questo consente il supporto di sistemi SCADA, protocolli legacy e dispositivi senza TCP/IP standard. Nessun tunnel permanente richiesto.
- Gateway Onboarding: La configurazione dei nuovi gateway è più rapida e meno soggetta a errori. Maggiore visibilità sui processi, provisioning via USB e l'Endian Management Center offrono agli amministratori il pieno controllo sulla configurazione e sulla gestione del ciclo di vita.
- Aggiornamento del kernel a Linux 6.6 LTS: Tutti i prodotti ora utilizzano il kernel Linux 6.6 LTS. Prestazioni migliori, compatibilità hardware ampliata e maggiore stabilità del sistema.
Richiedi l'accesso alla demo online
EndianOS in azione
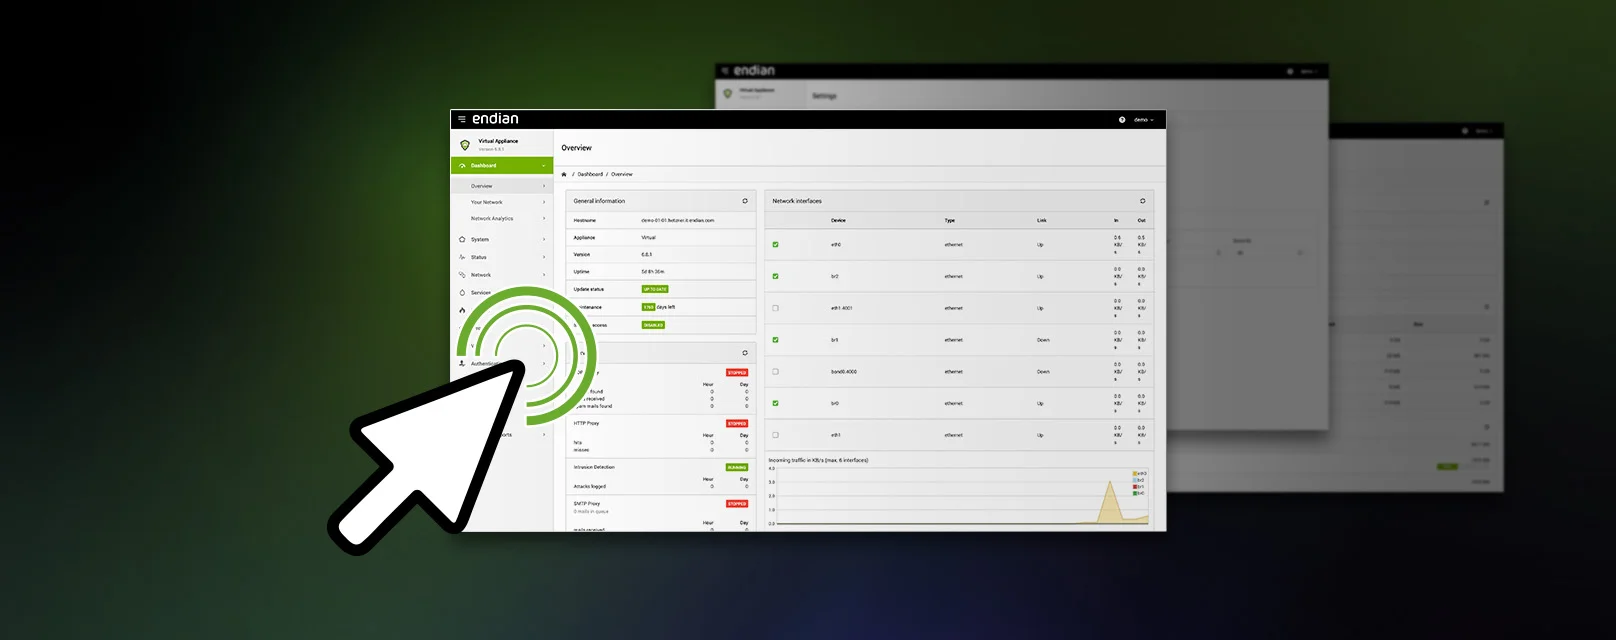
Vuole vedere come funziona endianOS nella pratica? Provi la nostra demo live in modalità view-only ed esplori l'interfaccia con calma. Scopra come sono organizzate le funzionalità e quanto è semplice gestire reti IT e OT in modo sicuro.
Domande frequenti
Cos'è EndianOS?
EndianOS è il sistema operativo sicuro, basato su Linux, su cui funziona ogni Endian Gateway e che collega e protegge gli ambienti IT e OT. Comprende accesso Zero Trust, registrazione delle sessioni e segmentazione di rete, mantenendo così l'infrastruttura sempre sicura e aggiornata.
Qual è la differenza tra EndianOS UTM ed EndianOS 4i?
EndianOS UTM protegge le reti aziendali e combina firewall, intrusion prevention e antivirus in un'unica soluzione, distribuibile su hardware, macchina virtuale o in cloud. EndianOS 4i, invece, è pensato per gli ambienti industriali e protegge le reti OT e ICS con firewall, filtraggio dei protocolli e accesso remoto sicuro, senza interferire con il funzionamento in corso.
Come si può distribuire EndianOS?
EndianOS UTM è disponibile per hardware, macchina virtuale o cloud, mentre EndianOS 4i per hardware industriale, macchina virtuale o cloud. In questo modo il sistema operativo può essere adottato indipendentemente dall'infrastruttura IT o OT esistente.
Cosa c'è di nuovo in EndianOS 6.9?
EndianOS 6.9 introduce, tra le altre novità, l'approvazione obbligatoria e la registrazione automatica delle sessioni remote tramite Endian Switchboard, oltre a una VPN Layer 2 on-demand per accedere alle reti remote come in una connessione in loco. Inoltre è stato semplificato l'onboarding dei nuovi gateway e tutti i prodotti funzionano ora sul kernel Linux 6.6 LTS, per prestazioni e stabilità migliori.
Come funziona la VPN Layer 2 in EndianOS?
La VPN Layer 2 on-demand offre a utenti e tecnici l'accesso diretto alle reti remote, come se fossero sul posto, senza bisogno di un tunnel permanente. Questo consente anche il collegamento di sistemi SCADA, protocolli legacy e dispositivi che non supportano il TCP/IP standard.
Come funziona la registrazione delle sessioni in EndianOS?
Tramite Endian Switchboard è possibile configurare ogni sessione remota in modo che richieda un'approvazione esplicita prima dell'avvio; la sessione viene poi registrata automaticamente. Le registrazioni possono essere archiviate in uno storage compatibile con S3 per la conservazione a lungo termine, così da soddisfare i requisiti di audit e conformità.
Su quale kernel Linux si basa EndianOS?
Dalla versione 6.9, EndianOS funziona sul kernel Linux 6.6 LTS. Questo migliora prestazioni, compatibilità hardware e stabilità del sistema su tutti i prodotti.
Posso provare EndianOS prima di adottarlo?
Sì, tramite una live demo in modalità di sola visualizzazione è possibile esplorare senza impegno l'interfaccia di EndianOS. Così puoi vedere in anticipo come sono organizzate le funzioni e come gestire in modo sicuro le reti IT e OT.