


Verteilte industrielle Infrastruktur
Komplexität beherrschbar machen
Dezentrale Strukturen ermöglichen eine flexible Produktion, doch sie vergrößern gleichzeitig auch die digitale Angriffsfläche. Mit einem zentralen Management quer über alle Standorte lassen sich Maschinen, Geräte und Fernzugriffe sicher verwalten, um die wachsende Komplexität unter Kontrolle zu bringen.
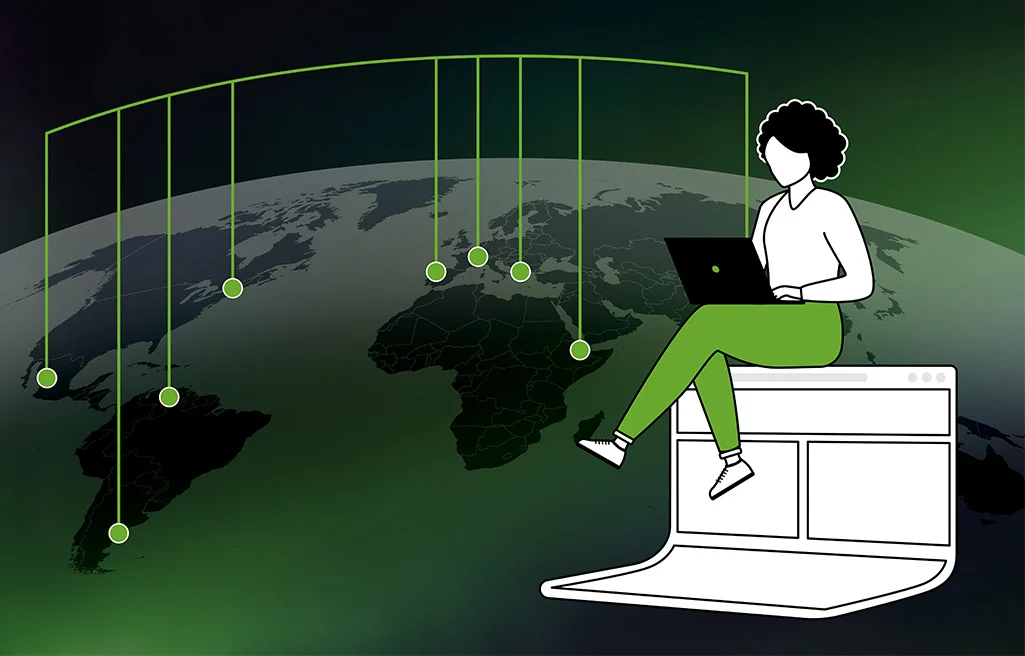
„Produkte entstehen nicht mehr in isolierten Wertschöpfungsketten, sondern in komplexen Netzwerken aus Zulieferern, Plattformen, Dienstleistungen und digitalen Infrastrukturen“, so beschreibt der Bundesverband der deutschen Industrie (BDI) die Realität der Produktion heute. Maschinen und Anlagen befinden sich bei vielen Unternehmen an global verteilten Produktionsstandorten, regionalen Niederlassungen oder direkt beim Kunden.
Das Konzept der Industrie 4.0 hat dazu geführt, dass diese verteilten Anlagen eng miteinander verbunden sind, und zwar digital: Maschinen und IT-Systeme können automatisiert Daten austauschen und Servicetechniker haben durch Fernzugriffe die Möglichkeit, von überall auf der Welt auf entfernte Anlagen zuzugreifen. Diese intensive Vernetzung steigert die Effizienz produzierender Unternehmen, doch sie vergrößert zugleich ihre digitale Angriffsfläche. Es gilt nicht mehr nur Maschinen und Anlagen abzusichern, sondern auch alle digitalen Komponenten, die die Kommunikation dazwischen ermöglichen.
Sicherheitsrisiko Komplexität
Die Vielzahl an Geräten und Verbindungen hat die Komplexität industrieller Netzwerkumgebungen enorm gesteigert, und in gewachsenen Umgebungen ist nicht immer klar, was überhaupt zur Infrastruktur gehören: Über die Jahre wurden veraltete Komponenten durch modernere ersetzt, oder Dienstleister richteten Fernzugänge ein, um Wartungsarbeiten durchzuführen. Wenn dann noch eine durchgängige Dokumentation fehlt, entstehen womöglich gefährliche Sicherheitslücken. Verantwortliche können schließlich nur das absichern, was ihnen auch bekannt ist.
Hinzu kommt, dass an den verteilten Standorten unterschiedliche Sicherheitsstandards gelten können. Dadurch kann sich das Cyber-Risiko ebenso deutlich erhöhen, wenn Angreifer über eine Schwachstelle in die Netzwerke eindringen, um sich anschließend lateral auszubreiten. Die Nutzung unterschiedlicher Tools und Sicherheitssysteme erschwert schließlich einheitliche Sicherheitsupdates, so dass Teilbereiche der Produktionsumgebung ungeschützt bleiben und Angreifern ein potenzielles Einfallstor bieten.
Transparenz herstellen, Netzwerke segmentieren
Die zunehmende Komplexität unter Kontrolle zu bringen, ist eine der größten Herausforderungen für Unternehmen mit dezentralen Strukturen.
Dazu brauchen die Verantwortlichen erst einmal einen Überblick, welche Geräte eine digitale Verbindung aufbauen können. Mit der Netzwerkvisualisierung, der grafischen Darstellung von Strukturen, Beziehungen und Datenflüssen, lassen sich die Verbindungen innerhalb des Unternehmens sowie über die Netzwerkgrenzen hinaus verdeutlichen. Administratoren sehen, welche Systeme vorhanden sind, wer auf sie zugreifen darf und wie ihre Kommunikation üblicherweise abläuft.
Zusammen mit einer Bewertung des Schutzbedarfs der unterschiedlichen Systeme liefern diese sichtbar gewordenen Netzwerkstrukturen die Basis für die Netzwerksegmentierung. Dafür wird ein zusammenhängendes Netzwerk in mehrere kleine Subnetze unterteilt, was das Schutzniveau erhöht: Bei einem Cyberangriff entscheidet die Möglichkeit zur Ausbreitung innerhalb eines Netzwerks oft über das Schadensausmaß. Mit einer konsequenten Netzwerksegmentierung bleibt der Angriff lokal begrenzt. In einem flachen Netzwerk hingegen gäbe es nichts, was ihn aufhält.
Endian 4i Security Gateways
Die Netzwerksegmentierung lässt sich mithilfe der Endian 4i Security Gateways umsetzen. Diese Gateways sind mit mehreren, aufeinander abgestimmten Sicherheitsfunktionen ausgestattet. Das Intrusion Detection und Prevention System (IDS/IPS) scannt die eingehenden Datenströme auf mögliche Schadsoftware und blockiert gefährliche Programme. Eine Firewall unterbindet unzulässige Verbindungen. Jede Datenübertragung erfolgt verschlüsselt über ein Virtual Private Network (VPN), so dass die Daten weder mitgelesen noch manipuliert werden können.
Darüber hinaus verfügen die Endian 4i Security Gateways über eigene Rechenkapazitäten und können damit beispielsweise schon eine Datenauswertung am Netzwerkrand durchführen. Docker ist bereits vorinstalliert, so dass sich Auswertungsprogramme per Container einfach übertragen lassen. Damit sorgen die Endian 4i Security Gateways nicht nur für Sicherheit, sondern leisten auch einen Beitrag, um die Anzahl der Verbindungen zu externen Servern und Plattformen zu reduzieren.
Zentrales Management für dezentrale Strukturen
Sind alle Geräte und Netzwerksegmente erkannt und abgesichert, so ist ihre zentrale Verwaltung der nächste entscheidende Schritt, um die Komplexität unter Kontrolle zu bringen. Das zentrale Management hilft dabei, einheitliche Sicherheitsrichtlinien durchzusetzen, damit alle dezentralen Niederlassungen auf dem gleichen Schutzniveau bleiben. Gleichzeitig ermöglicht es das zentrale Einspielen von Sicherheitsupdates, um Schwachstellen einheitlich und schnellstmöglich zu schließen.
Die Endian Secure Digital Platform bündelt Überwachung, Konfiguration und Steuerung aller Geräte in einer Oberfläche, automatisiert wichtige Aufgaben und sorgt damit für eine Entlastung der Administratoren. Updates der Sicherheitssoftware werden automatisiert ausgerollt, so dass alle Geräte jederzeit auf dem neuesten Stand sind. Darüber hinaus überwacht die Plattform Konfigurationen, Zertifikate und Systemzustände, damit sich Abweichungen von definierten Richtlinien frühzeitig erkennen lassen.
Fernzugriffe einheitlich regeln
Das zentrale Management aller Fernzugriffe ist ein weiterer Baustein für mehr Sicherheit und weniger Komplexität, denn ein dezentrales und unübersichtliches Rechtemanagement sorgt für einen enormen Verwaltungsaufwand und führt fast immer zu gefährlichen Sicherheitslücken.
Mit dem Endian Switchboard, dem Management-Tool der Endian Secure Digital Platform, lassen sich sämtliche Zugriffe zentral verwalten. Nach dem sogenannten Least-Privilege-Prinzip können Administratoren Rollen definieren und Nutzern oder Nutzergruppen individuelle Berechtigungen zuweisen. Damit ist sichergestellt, dass jeder Anwender nur Zugriff auf Geräte hat, die für seine Aufgaben relevant sind.
Beim Anmeldeprozess setzt Endian auf Zero Trust Network Access (ZTNA). Hierbei wird jede Anfrage und jede Sitzung einzeln freigegeben, während klassischer Fernzugriff dem Nutzer vertraut, sobald er sich angemeldet hat.
Für noch mehr Transparenz besteht die Möglichkeit, Zugriffe zu protokollieren.
Fazit
Verteilte Produktionsumgebungen müssen nicht zwangsläufig zu unüberschaubaren Sicherheitsstrukturen führen. Entscheidend ist, dass Unternehmen alle Standorte, Geräte und Verbindungen zentral im Blick behalten und Sicherheitsrichtlinien einheitlich umsetzen können. Die Endian Secure Digital Platform bündelt dafür Netzwerküberwachung, Konfiguration, Zugriffskontrolle und Updates in einer zentralen Oberfläche. Automatisierte Prozesse vereinfachen die Verwaltung zusätzlich und reduzieren den Aufwand für Administratoren. Selbst komplexe, dezentral organisierte Produktionsnetzwerke lassen sich darüber einfach und sicher steuern.
Häufige Fragen, klare Antworten
Warum sind dezentrale Unternehmensstrukturen ein potenzielles Risiko für die IT-Sicherheit?
In dezentralen Unternehmen tauschen Maschinen und IT-Systeme Daten aus. Aufgrund der Vielzahl an Geräten und Systemen ist es nicht leicht zu erkennen, was abgesichert werden muss. Damit können gefährliche Lücken entstehen. Unterschiedliche Sicherheitsstandards erhöhen das Risiko zusätzlich.
Wie begrenzt Netzwerksegmentierung die Folgen eines Cyberangriffs?
Die Segmentierung unterteilt ein zusammenhängendes Netzwerk in mehrere kleine Subnetze. Voraussetzung sind eine Netzwerkvisualisierung und eine Bewertung des Schutzbedarfs der einzelnen Systeme. Gelingt Angreifern der Einstieg, bleibt der Angriff lokal begrenzt. In einem flachen Netzwerk können sie sich dagegen lateral ausbreiten.
Welche Sicherheitsfunktionen bieten die Endian 4i Security Gateways?
Die Endian 4i Security Gateways kombinieren ein Intrusion Detection und Prevention System (IDS/IPS), eine Firewall und eine VPN-Verschlüsselung jeder Datenübertragung. Zusätzlich bringen sie eigene Rechenkapazität und vorinstalliertes Docker mit. Damit lassen sich Daten bereits am Netzwerkrand auswerten, was zu weniger Verbindungen zu externen Servern führt.
Wie verwaltet die Endian Secure Digital Platform dezentrale Standorte zentral?
Die Endian Secure Digital Platform bündelt Überwachung, Konfiguration und Steuerung aller Geräte in einer Oberfläche. Sie rollt Sicherheitsupdates automatisiert aus und prüft Konfigurationen, Zertifikate und Systemzustände. Administratoren erkennen Abweichungen von definierten Richtlinien früh und halten alle Niederlassungen auf demselben Schutzniveau.
Wie lassen sich Fernzugriffe auf Industrieanlagen mit Endian einheitlich absichern?
Der Endian Switchboard verwaltet sämtliche Fernzugriffe zentral. Administratoren definieren Rollen nach dem Least-Privilege-Prinzip, sodass Nutzer nur auf jene Geräte zugreifen, die für ihre Aufgabe relevant sind. Zero Trust Network Access (ZTNA) gibt jede Anfrage und jede Sitzung einzeln frei. Zusätzlich lassen sich Zugriffe protokollieren.