


Macchine datate, nuovi rischi:
Sicurezza OT per il brownfield
Molti accessi di teleassistenza e security gateway sono in servizio da anni nelle aziende industriali. Ciò che funziona bene dal punto di vista tecnico spesso non soddisfa più i requisiti attuali di cybersecurity e compliance. L'articolo mostra dove si trovano i rischi di sicurezza tipici nel brownfield e come Endian può risolverli.
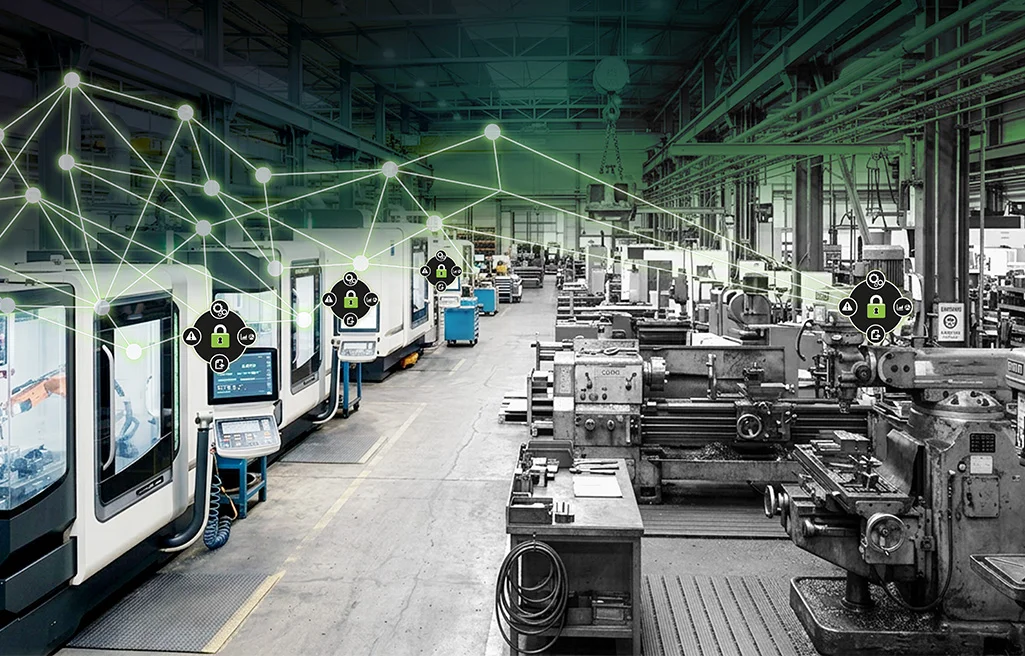
Se si chiede a un responsabile di stabilimento se la sua rete di produzione sia collegata al mondo esterno, la risposta è spesso “no”. Sullo schema elettrico è anche vero. Ma ciò che rompe questo isolamento non è un progetto con un budget e una fase di avvio definiti. È piuttosto il laptop di manutenzione che passa da una macchina all'altra, il router 4G che qualcuno ha messo in un armadio perché un fornitore possa collegarsi nel fine settimana, o la VPN di cui un costruttore di macchine ha bisogno per rispettare il suo contratto di assistenza. Questo dimostra che negli ambienti OT la barriera di sicurezza viene eliminata di proposito solo di rado. Viene aggirata in silenzio, un'eccezione dopo l'altra, ed è proprio di queste eccezioni che approfitta un attaccante. Le tre situazioni seguenti le incontriamo regolarmente nella pratica.
Sistemi senza possibilità di aggiornamento
Supponiamo che un costruttore abbia installato diverse migliaia di security gateway negli impianti dei clienti in tutto il mondo. Il software di gran parte di questa flotta sta arrivando a fine vita, mentre i contratti di manutenzione delle macchine durano ancora per anni. Due circostanze aggravano ulteriormente la situazione: solo circa un terzo della flotta è raggiungibile online in un dato momento, e un numero considerevole di dispositivi non comunica alcuna versione software.
Creare trasparenza, segmentare le reti
Prima di pianificare anche una sola misura di sicurezza, bisogna scoprire che cosa c'è davvero in campo. L'inventario viene prima della sicurezza. Il programma di sostituzione si svolge poi sito per sito, anziché come un'unica migrazione.
È decisivo anche capire chi può accedere a quali sistemi e quali connessioni servono davvero. Su questa base si possono valutare i rischi e ridurre gli accessi superflui o troppo ampi. Un altro passo importante è la segmentazione della rete. Invece di gestire tutti i sistemi in un'unica rete comune, macchine e impianti vengono suddivisi in aree separate. In questo modo il traffico dati si controlla in modo mirato, e un attaccante che riesce a violare un sistema non può muoversi liberamente nella rete di produzione.
In generale, un sistema diventa un problema di sicurezza non appena non può più essere aggiornato. Se un produttore non supporta più determinati sistemi operativi o firmware, anche le vulnerabilità note non si possono chiudere facilmente.
Proteggere le macchine senza fermare la produzione
Quando si modernizza un ambiente brownfield, l'operatività non deve mai essere interrotta. Una buona pianificazione è decisiva, come mostra questo esempio: un’azienda gestisce impianti di produzione in diversi continenti, con diverse centinaia di gateway di accesso remoto di vecchia generazione. Nessuno lì si fa illusioni. Questi dispositivi offrono solo l'accesso remoto e poco altro: nessuna segmentazione, nessun controllo del traffico e un throughput inferiore a quello che servirebbe oggi agli stabilimenti.
Tutti concordano sul fatto che la modernizzazione è necessaria. Finora però non è avvenuta, perché richiede le stesse persone che mandano avanti la produzione, e la tempistica slitta di trimestre in trimestre. È questa la vera natura dei progetti brownfield: più che un problema tecnico di sicurezza, sono un problema di pianificazione. Ciò che fa avanzare il processo è un primo passo abbastanza piccolo da trovare spazio tra le attività quotidiane. Invece di sostituire tutti i gateway, si parte da una linea o da una sola cella.
Endian 4i Gateway: varianti per ogni ambiente
Perché il software di sicurezza possa essere sempre aggiornato, le funzioni di sicurezza non dovrebbero risiedere sulle macchine stesse. Ha più senso anteporre al sistema esistente un security gateway come livello di sicurezza.
Gli Endian 4i Security Gateway sono progettati appositamente per le reti industriali. Offrono una serie di funzioni di sicurezza coordinate tra loro, come firewall, sistema di rilevamento e prevenzione delle intrusioni (IDS/IPS), filtri Layer 7 e Deep Packet Inspection (DPI).
Endian offre i 4i Security Gateway in tre varianti: hardware, software e virtuale. Con l'hardware si possono sostituire i dispositivi datati. Le soluzioni software e virtuale trasformano i PC industriali (x86) già presenti in un security gateway completo, così l'hardware esistente può continuare a essere usato.
Una volta installati, i gateway ricevono gli aggiornamenti di sicurezza a livello centrale tramite Endian Network, il livello di supporto e gestione delle licenze della piattaforma Endian Secure Digital, quindi l’applicazione delle patch a una flotta distribuita non richiede più che qualcuno si rechi fisicamente in ogni sede. Un avvertimento da tenere presente: un dispositivo che non si connette mai a Internet non può essere aggiornato da remoto. Questa lacuna viene colmata con una finestra di manutenzione e una clausola contrattuale, non con un prodotto.
Accessi remoti cresciuti nel tempo
Negli accessi remoti, permessi troppo ampi sono un rischio di sicurezza frequente. Se un accesso viene compromesso, l'attaccante può vedere dati sensibili, modificare configurazioni o entrare in altre aree della rete. Altrettanto rischioso è un accesso diretto a un impianto, senza un livello di sicurezza intermedio.
Situazioni come questa si ripetono spesso. I tecnici di un OEM dipendono ogni giorno dall'accesso remoto, e sono in programma due cambiamenti: un aggiornamento della piattaforma e il passaggio a una gestione centralizzata delle identità. L'azienda li ha eseguiti volutamente uno dopo l'altro, a distanza di diversi mesi. Il motivo va detto chiaramente: se la gestione delle identità si blocca, i tecnici non possono accedere alle macchine, e un intervento di assistenza non aspetta un rollback. Nello stesso ambiente esiste inoltre una configurazione di accesso definita più di dieci anni fa, che oggi nessuno in azienda sa più spiegare. Siccome funziona, nessuno la tocca. Entrambi gli aspetti indicano la stessa direzione. Nei progetti brownfield, l'ordine delle misure è già di per sé una decisione di sicurezza. E prima di cambiare il modo di accedere, si documenta ciò che le persone usano davvero.
Endian Switchboard integra più livelli di sicurezza
Con Endian Switchboard le aziende possono assegnare ruoli e permessi granulari e gestirli da un'unica dashboard centrale. Se un collaboratore lascia l'azienda o cambia reparto, i diritti di accesso si adattano facilmente.
L'autenticazione a più fattori (MFA) aggiunge al login almeno una prova oltre alla password, ad esempio un codice da un'app di autenticazione. L'accesso viene inoltre concesso per singola sessione e per un singolo dispositivo, non in modo generico per l'intera rete. È proprio questa la differenza rispetto a un tunnel VPN tradizionale: anche se le credenziali vengono compromesse, un attaccante non ottiene automaticamente l'accesso all'intera rete di produzione.
Per le aree particolarmente critiche, Endian Switchboard offre un'ulteriore funzione: gli operatori delle macchine possono approvare ogni accesso prima che avvenga. È disponibile anche la registrazione delle sessioni di accesso remoto. Così le aziende possono ricostruire in ogni momento chi ha avuto accesso a una macchina, quando e quali interventi ha eseguito.
Edge computing: integrare gli impianti datati nei nuovi processi
La modernizzazione brownfield non si limita alla protezione del traffico di rete. Un'altra domanda importante è come collegare le macchine datate alle nuove applicazioni digitali.
I container Docker possono essere una soluzione: applicazioni e microservizi vengono eseguiti direttamente ai margini della rete, il cosiddetto “edge”. Negli ambienti brownfield, i container Docker permettono di usare il gateway come collegamento tra il PLC esistente e le nuove applicazioni.
Così le aziende possono unire digitalizzazione e sicurezza: gli impianti di produzione esistenti restano in funzione, mentre le nuove funzioni digitali si aggiungono passo dopo passo.
Conclusione: le macchine esistenti non devono restare un rischio
Gli ambienti brownfield sono una realtà in molte aziende di produzione e spesso non rispondono più ai requisiti attuali di sicurezza e compliance. Con Endian è possibile sostituire o aggiornare le soluzioni di sicurezza esistenti senza interrompere l'operatività.
Anche nella Sua azienda c'è una situazione brownfield?
Domande frequenti, risposte chiare
Che cos'è il brownfield?
Con il termine brownfield si indicano ambienti di produzione in cui macchine, impianti, PLC e sistemi IT esistenti restano in funzione e vengono modernizzati gradualmente. A differenza dell'approccio greenfield, l'infrastruttura non viene progettata e costruita da zero. Le nuove tecnologie e funzioni di sicurezza devono integrarsi in un ambiente cresciuto nel tempo.
Quali rischi nascono negli ambienti brownfield?
Le macchine e i PLC più datati spesso non dispongono di funzioni di sicurezza moderne. A questo si aggiungono sistemi operativi obsoleti, software non più supportato, protocolli non sicuri e accessi di teleassistenza cresciuti negli anni. Quando questi sistemi vengono collegati a reti IT e OT moderne, possono aprire nuove vie di attacco.
Come si possono proteggere le macchine datate, se il loro software non può più essere aggiornato?
Una possibilità è proteggere la macchina con un livello di sicurezza aggiuntivo. Un Endian 4i Security Gateway posto a monte della macchina può, ad esempio, controllare il traffico di rete, limitare le connessioni, segmentare le reti e rilevare attività sospette. In questo modo anche i sistemi più datati entrano a far parte di un'architettura di sicurezza moderna.
Come si possono rendere più sicuri gli accessi di teleassistenza esistenti?
Gli accessi di teleassistenza dovrebbero essere controllati centralmente e limitati ai sistemi e agli utenti che ne hanno davvero bisogno. Autenticazione a più fattori, permessi granulari, approvazione controllata delle sessioni e una registrazione tracciabile aiutano a proteggere gli accessi necessari, senza doverli disattivare del tutto.
Come si può realizzare la sicurezza brownfield senza interrompere la produzione?
Una modernizzazione graduale riduce il rischio per l'operatività. Per prima cosa si possono individuare e valutare le connessioni esistenti, gli accessi di teleassistenza e i sistemi critici. Poi si proteggono le aree più rilevanti, ad esempio con security gateway, segmentazione e accessi controllati, integrando man mano gli altri sistemi.

Numeri e fatti
Rinnovare, non ricostruire
Le aziende europee investono soprattutto negli impianti esistenti. Ed è proprio lì che si trovano molte lacune di sicurezza.
Fonte: EIB Investment Survey 2025, Bitkom Wirtschaftsschutz 2026
degli investimenti delle aziende UE va nella sostituzione di edifici, macchinari e IT
va nell'espansione della capacità
delle aziende in Germania danneggiate da attacchi informatici indica hardware o software obsoleti come causa
delle aziende in Germania è stato colpito, con certezza o probabilmente, da sabotaggio digitale