


Alte Maschinen, neue Risiken:
OT-Security für das Brownfield
Viele Fernwartungszugänge oder Security-Gateways leisten seit Jahren ihren Dienst in Industrieunternehmen. Was technisch gut funktioniert, erfüllt dabei oft nicht mehr die aktuellen Anforderungen an Cybersecurity und Compliance. Der Beitrag zeigt, wo die typischen Sicherheitsrisiken im Brownfield liegen und wie die Endian Secure Digital Platform sie beheben kann.
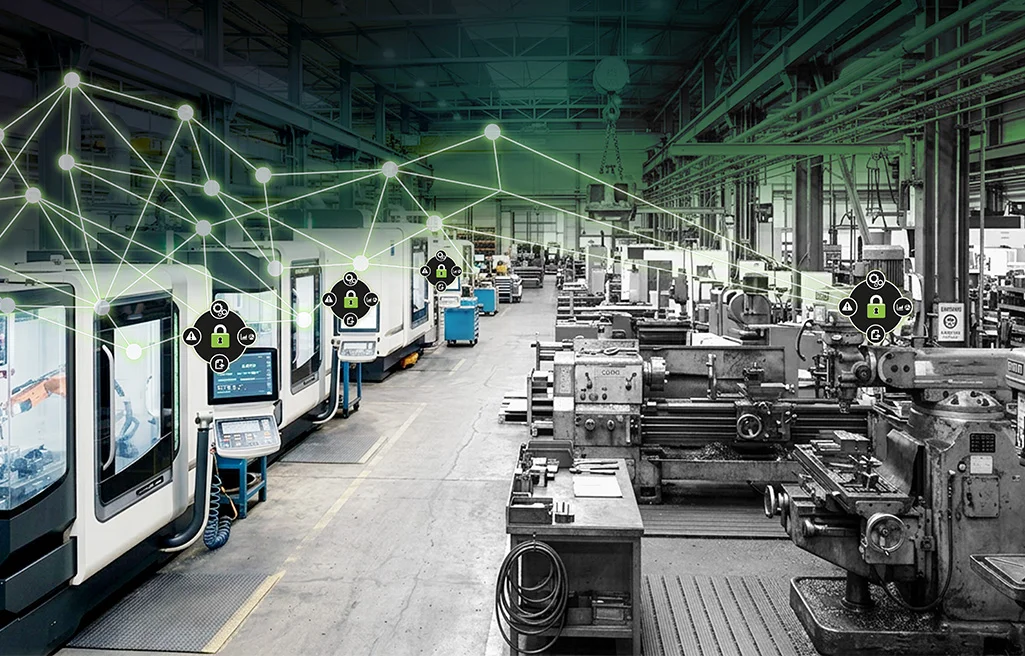
Fragt man einen Werksleiter, ob sein Produktionsnetzwerk mit der Außenwelt verbunden ist, lautet die Antwort oft „nein“. Auf dem Schaltplan trifft das auch zu. Was diese Isolation durchbricht, ist jedoch kein Projekt mit festem Budget und offiziellem Start: Es ist der Wartungslaptop, der von Maschine zu Maschine wandert, der 4G-Router, den jemand in einen Schrank gestellt hat, damit sich ein Lieferant am Wochenende einwählen kann, oder das VPN, das ein Maschinenbauer benötigt, um seinen Servicevertrag zu erfüllen. Das zeigt, dass die Sicherheitsbarriere in OT-Umgebungen selten absichtlich beseitigt wird. Sie wird still und leise umgangen, eine Ausnahme folgt der anderen und genau diese Ausnahmen sind es, die ein Angreifer ausnutzt. Die drei folgenden Situationen begegnen uns regelmäßig in der Praxis.
Systeme ohne Update-Möglichkeit
Angenommen ein Hersteller hat mehrere tausend Sicherheitsgateways in Kundenanlagen auf der ganzen Welt installiert. Die Softwaregeneration eines Großteils dieser Flotte erreicht das Ende ihrer Lebensdauer, während die Wartungsverträge für diese Maschinen noch Jahre darüber hinaus laufen. Zwei weitere Umstände verschärften die Situation zusätzlich: Nur etwa ein Drittel der Geräteflotte ist zu einem bestimmten Zeitpunkt online erreichbar, und eine beträchtliche Anzahl von Geräten meldet überhaupt keine Softwareversion.
Transparenz herstellen, Netzwerke segmentieren
Bevor auch nur eine einzige Sicherheitsmaßnahme geplant werden kann, gilt es herauszufinden, was tatsächlich vorhanden ist. Die Bestandsaufnahme hat Vorrang vor der Sicherheit, und das Austauschprogramm wird dann Standort für Standort durchgeführt, anstatt als eine einzige Migration.
Auch die Frage, wer auf welche Systeme zugreifen kann und welche Verbindungen tatsächlich benötigt werden, ist entscheidend. Auf dieser Grundlage lassen sich Risiken bewerten und unnötige oder zu weitreichende Zugänge reduzieren. Ein weiterer wichtiger Schritt ist die Netzwerksegmentierung: Statt alle Systeme in einem gemeinsamen Netzwerk zu betreiben, werden Maschinen und Anlagen in getrennte Bereiche aufgeteilt. So lässt sich der Datenverkehr gezielt kontrollieren und verhindern, dass sich ein Angreifer nach einer erfolgreichen Kompromittierung ungehindert im Produktionsnetzwerk ausbreiten kann.
Generell sind Systeme ein Sicherheitsproblem, sobald sie nicht mehr aktualisierbar sind. Unterstützt ein Hersteller bestimmte Betriebssysteme oder Firmware nicht mehr, so lassen sich selbst bekannte Schwachstellen auch nicht ohne weiteres schließen.
Maschinen absichern ohne Produktionsunterbrechung
Bei Modernisierungen im Brownfield-Umfeld darf der laufende Betrieb auf gar keinen Fall unterbrochen werden. Die richtige Planung ist entscheidend, wie folgendes Beispiel veranschaulicht: Hier betreibt ein Hersteller Produktionsstätten auf mehreren Kontinenten mit einigen hundert Fernzugriffs-Gateways der früheren Generation. Niemand dort macht sich Illusionen. Diese Geräte ermöglichen lediglich den Fernzugriff und sonst kaum etwas, also keine Segmentierung, keine Datenverkehrsprüfung und einen Durchsatz, der unter dem liegt, was die Werke heute benötigen.
Alle sind sich einig, dass eine Modernisierung notwendig ist. Bislang ist dies jedoch noch nicht geschehen, da die Modernisierung um die Mitarbeitenden konkurriert, die die Produktion am Laufen halten, und der Zeitrahmen immer wieder auf das nächste Quartal verschoben wird. Das ist die wahre Natur von „Brownfield“-Projekten: Es geht nicht um ein technisches Problem, das in Begriffen der Sicherheit beschrieben wird, sondern um ein Planungsproblem. Was den Prozess vorantreibt, ist ein erster Schritt, der klein genug ist, um in die Lücken zu passen. Anstatt alle Gateways zu ersetzen, startet man mit einer Linie oder nur einer Zelle.
Endian 4i Gateways: Varianten für jedes Umfeld
Damit die Sicherheitssoftware für Maschinen jederzeit aktuell gehalten werden kann, sollten die Maschinen selbst nicht gleichzeitig Träger ihrer Sicherheitsfunktionen sein. Sinnvoller ist es, ein Security-Gateway als Sicherheitsschicht vor das bestehende System zu schalten.
Die Endian 4i Security-Gateways sind speziell für industrielle Netzwerke ausgelegt. Sie verfügen über eine Reihe aufeinander abgestimmter Sicherheitsfunktionen, wie beispielsweise eine Firewall, Intrusion-Detection/Prevention-System (IDS/IPS), Layer-7-Filterfunktionen sowie eine Deep-Packet-Inspection (DPI).
Endian bietet die 4i Security-Gateways in drei Varianten an: Als Hardware, als Software und als virtuelle Lösung. Mit der Hardware lassen sich alte Geräte ersetzen. Die Software- und Virtualisierungslösung verwandelt bereits vorhandene Industrie-PCs (x86) in ein vollwertiges Security-Gateway. Damit ist es möglich, vorhandene Hardware weiter zu nutzen.
Sobald die Verbindung hergestellt ist, erhalten die Gateways Sicherheitsupdates zentral über Endian Network, die Support- und Lizenzierungsschicht der Endian Secure Digital Platform, sodass das Patchen einer verteilten Geräteflotte nicht mehr davon abhängt, dass jemand alle Standorte persönlich aufsucht. Ein wichtiger Vorbehalt ist jedoch zu beachten: Ein Gerät, das nie online geht, kann nicht aus der Ferne gepatcht werden. Diese Lücke wird durch ein Servicefenster und eine Vertragsklausel geschlossen, nicht durch ein Produkt.
Veraltete Fernzugriffe sicher ablösen
Bei einem Fernzugriff stellen zu weitreichende Berechtigungen ein häufiges Sicherheitsrisiko dar. Sollte ein Zugang kompromittiert werden, so kann der Angreifer womöglich sensible Daten einsehen, Konfigurationen ändern oder in andere Netzwerkbereiche vordringen. Ebenso riskant ist ein direkter Zugriff auf eine Anlage, ohne dazwischengeschaltete Sicherheitsschicht.
Tatsächlich gibt es immer wieder Situationen wie diese: Die Techniker eines OEM-Herstellers sind täglich auf Fernzugriff angewiesen, als zwei Änderungen zur Debatte stehen: ein Plattform-Upgrade und die Umstellung auf ein zentrales Identitätsmanagement. Das Unternehmen führte diese bewusst nacheinander im Abstand von mehreren Monaten durch und zwar aus einem Grund, der klar und deutlich genannt werden sollte: Fällt das Identitätsmanagement aus, können die Techniker nicht auf die Maschinen zugreifen und ein Serviceeinsatz wartet nicht auf ein Rollback. In derselben Umgebung gibt es zudem eine Zugriffskonfiguration, die vor mehr als zehn Jahren festgelegt wurde und die heute niemand im Unternehmen mehr erklären kann. Da es funktioniert, rührt es niemand an. Beide Aspekte weisen in dieselbe Richtung: Bei Brownfield-Projekten ist die Reihenfolge der Maßnahmen an sich schon eine Sicherheitsentscheidung und es wird dokumentiert, was die Mitarbeiter tatsächlich nutzen, bevor die Art der Anmeldung geändert wird.
Endian Switchboard integriert mehrere Sicherheitsstufen
Mit dem Endian Switchboard können Unternehmen granulare Rollen und Berechtigungen vergeben und über ein einziges, zentrales Dashboard verwalten. Sollte beispielsweise ein Mitarbeiter das Unternehmen verlassen oder die Abteilung wechseln, so lassen sich die Zugriffsrechte einfach anpassen.
Eine Multi-Faktor-Authentifizierung (MFA) ergänzt die Anmeldung um mindestens einen weiteren Nachweis neben dem Passwort, beispielsweise einen Code aus einer Authenticator-App. Damit wird der Zugriff pro Sitzung für einen einzelnen Rechner gewährt und nicht pauschal für das gesamte Netzwerk. Genau das macht den Unterschied zu einem herkömmlichen VPN-Tunnel aus: Selbst wenn Zugangsdaten kompromittiert werden, erhält ein Angreifer nicht automatisch Zugriff auf das gesamte Produktionsnetzwerk.
Für besonders kritische Bereiche bietet das Endian Switchboard eine weitere Funktion: Maschinenbetreiber können vor jedem Zugriff eine Freigabe erteilen. Auch die Option einer Sitzungsaufzeichnung von Fernzugriffen besteht. Unternehmen können damit nachvollziehen, wer wann auf eine Maschine zugegriffen hat und welche Maßnahmen dort durchgeführt wurden.
Edge-Computing: Ältere Anlagen in neue Prozesse integrieren
Brownfield-Modernisierung beschränkt sich nicht auf die Absicherung des Netzwerkverkehrs. Eine weitere wichtige Frage ist, wie ältere Maschinen mit neuen digitalen Anwendungen verbunden werden können.
Docker-Container können hier eine Lösung anbieten: Anwendungen und Microservices werden dabei direkt am Netzwerkrand, dem sogenannten "Edge" ausgeführt. Für Brownfield-Umgebungen kann der Einsatz von Docker-Containern eine Möglichkeit sein, das Gateway als Bindeglied zwischen der vorhandenen SPS und neuen Anwendungen zu nutzen.
Damit können Unternehmen Digitalisierung und Security miteinander verbinden: Bestehende Produktionsanlagen bleiben im Einsatz, während neue digitale Funktionen schrittweise ergänzt werden.
Fazit: Bestehende Maschinen müssen kein Sicherheitsrisiko bleiben
Brownfield-Umgebungen sind in vielen Produktionsunternehmen Realität und entsprechen meist nicht mehr den modernen Anforderungen an Sicherheit und Compliance. Die Endian Secure Digital Platform bietet die Möglichkeit, vorhandene Sicherheitslösungen zu ersetzen oder zu aktualisieren, ohne dabei den laufenden Betrieb zu unterbrechen.
Haben auch Sie eine Brownfield-Situation in Ihrem Unternehmen?
Häufige Fragen, klare Antworten
Was ist Brownfield?
Als Brownfield werden Produktionsumgebungen bezeichnet, in denen bestehende Maschinen, Anlagen, Steuerungen und IT-Systeme weiterbetrieben und schrittweise modernisiert werden. Im Gegensatz zum Greenfield-Ansatz wird die Infrastruktur nicht komplett neu geplant und aufgebaut. Neue Technologien und Sicherheitsfunktionen müssen sich in eine bereits gewachsene Umgebung integrieren lassen.
Welche Risiken entstehen in Brownfield-Umgebungen?
Ältere Maschinen und Steuerungen verfügen häufig nicht über moderne Sicherheitsfunktionen. Hinzu kommen veraltete Betriebssysteme, nicht mehr unterstützte Software, unsichere Protokolle oder über Jahre gewachsene Fernwartungszugänge. Werden solche Systeme mit modernen IT- und OT-Netzwerken verbunden, können daraus zusätzliche Angriffswege entstehen.
Wie lassen sich alte Maschinen absichern, wenn ihre Software nicht mehr aktualisiert werden kann?
Eine Möglichkeit besteht darin, die Maschine durch eine zusätzliche Sicherheitsschicht zu schützen. Ein vorgeschaltetes Endian 4i Security-Gateway kann beispielsweise den Netzwerkverkehr kontrollieren, Verbindungen beschränken, Netzwerke segmentieren und verdächtige Aktivitäten erkennen. So lassen sich auch ältere Systeme in eine moderne Sicherheitsarchitektur integrieren.
Wie lassen sich bestehende Fernwartungszugänge sicherer machen?
Fernwartungszugänge sollten zentral kontrolliert und auf die tatsächlich benötigten Systeme und Benutzer beschränkt werden. Mehrfaktor-Authentifizierung, granulare Berechtigungen, kontrollierte Sitzungsfreigaben und eine nachvollziehbare Protokollierung helfen dabei, notwendige Wartungszugänge abzusichern, ohne sie vollständig abschalten zu müssen.
Wie lässt sich Brownfield Security umsetzen, ohne die Produktion zu unterbrechen?
Eine schrittweise Modernisierung reduziert das Risiko für den laufenden Betrieb. Zunächst können bestehende Verbindungen, Fernwartungszugänge und kritische Systeme erfasst und bewertet werden. Anschließend lassen sich besonders relevante Bereiche beispielsweise durch Security Gateways, Segmentierung und kontrollierte Zugriffe absichern und weitere Systeme nach und nach integrieren.

Zahlen und Fakten
Bestand statt Neubau
Europas Unternehmen investieren vor allem in bestehende Anlagen. Genau dort liegen viele Sicherheitslücken.
Quelle: EIB Investment Survey 2025, Bitkom Wirtschaftsschutz 2026
der Investitionen von EU-Unternehmen fließen in den Ersatz von Gebäuden, Maschinen und IT
fließen in den Ausbau von Kapazitäten
der Unternehmen in Deutschland mit Schaden durch Cyberangriffe nennen veraltete Hard- oder Software als Ursache
der Unternehmen in Deutschland waren sicher oder vermutlich von digitaler Sabotage betroffen