


La sicurezza OT con Endian
Otto principi, una piattaforma
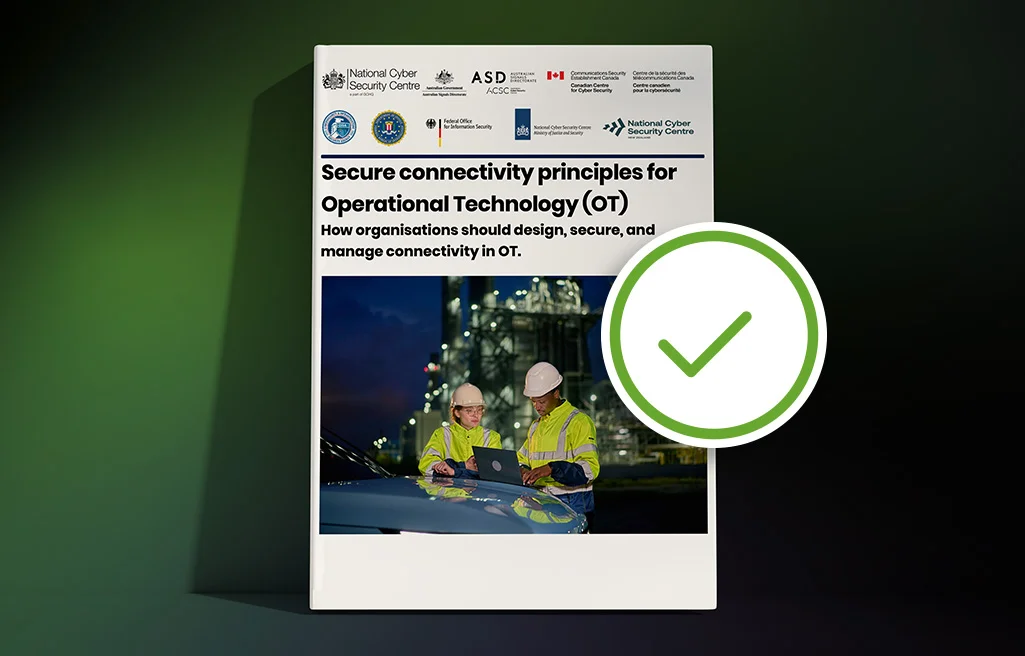
Come si può collegare e gestire in sicurezza la tecnologia operativa (OT)? È la domanda che si sono posti otto enti per la sicurezza informatica, tra cui il Bundesamt für Sicherheit in der Informationstechnik (BSI) tedesco. Il risultato è una guida comune per una connettività OT sicura. Questo articolo mostra come Endian sostiene l'attuazione degli otto principi fondamentali descritti nel documento.
Nella progettazione degli ambienti OT, per lungo tempo la disponibilità, la continuità operativa e la safety hanno avuto la priorità. La crescente pressione sull'efficienza ha fatto sì che questi ambienti venissero collegati sempre di più, diventando così raggiungibili tramite Internet.
Le aziende ne traggono vantaggio, ad esempio potendo effettuare manutenzioni predittive e analisi dei dati. Allo stesso tempo nascono nuovi rischi: con ogni punto di collegamento aumenta la potenziale superficie di attacco. Il costante aumento degli attacchi informatici dimostra che gli aggressori sfruttano sempre di più proprio questa esposizione.
Otto principi fondamentali per una OT sicura
La guida, dal titolo Secure connectivity principles for Operational Technology (OT) - How organisations should design, secure, and manage connectivity in OT, descrive otto principi fondamentali con cui è possibile configurare in sicurezza i collegamenti da e verso i sistemi OT.
La Endian Secure Digital Platform sostiene questi principi in ampia misura. Ecco come:
Principio 1
Soppesare rischi e vantaggi
Prima di collegare la propria OT a Internet, le aziende devono chiarire alcune domande di fondo che indirizzano i passi successivi: chi può accedere a quali sistemi e quando? Quali dati può consultare e quali azioni può eseguire? La guida raccomanda di redigere per ogni collegamento un business case che motivi e documenti le autorizzazioni di accesso.
In questa fase non si tratta ancora di soluzioni tecniche o della loro attuazione, bensì di decisioni strategiche di fondo. Come raccomandato dalla guida, Endian sostiene il principio del privilegio minimo (least privilege), in base al quale gli accessi vengono limitati allo stretto necessario.
Principio 2
Ridurre la superficie di attacco
Le aziende dovrebbero contenere il più possibile i rischi derivanti dalla connettività della loro OT. A tal fine la guida raccomanda, tra l'altro, di consentire i collegamenti solo quando servono e di evitare una connettività esterna diretta dei componenti legacy.
La Endian Secure Digital Platform consente di impostare workflow di approvazione per l'accesso remoto, così come il monitoraggio e la documentazione completi di ogni sessione.
Per il collegamento dei componenti OT si utilizzano gli Endian 4i Gateway, sviluppati appositamente per gli ambienti industriali. Dotati di più strumenti di sicurezza IT finemente coordinati tra loro, proteggono l'infrastruttura operativa dagli attacchi provenienti dal cyberspazio.
Principio 3
Centralizzare e standardizzare i collegamenti di rete
Negli ambienti industriali gli stakeholder più diversi hanno bisogno di accedere all'infrastruttura. Questo genera una certa complessità ed è il motivo per cui la superficie di attacco negli ambienti industriali è difficile da circoscrivere e monitorare. Per questo la guida raccomanda punti di accesso centrali e standardizzati, oltre a una omologazione dei tipi di accesso.
La Endian Secure Digital Platform si è posta l'obiettivo di rendere gestibile la complessità delle reti industriali. Per questo offre proprio quell'unico punto di accesso centrale da cui si può impostare, controllare e monitorare tutto. L'Endian Switchboard, lo strumento di gestione della Endian Secure Digital Platform, consente una gestione granulare di diritti e autorizzazioni da un'unica interfaccia. Così gli utenti mantengono sempre una visione d'insieme su tutti i collegamenti, che siano Human-to-Machine o Machine-to-Machine.
Principio 4
Utilizzare protocolli standardizzati e sicuri
Oltre alla protezione di reti e dispositivi terminali, le organizzazioni dovrebbero prestare attenzione anche ai protocolli utilizzati. I protocolli industriali come Modbus, OPC DA o EtherNet/IP dovrebbero, secondo la guida, restare limitati a segmenti OT isolati, mentre lo scambio di dati IT/OT dovrebbe avvenire tramite protocolli e interfacce protetti.
Nella Endian Secure Digital Platform lo scambio di dati IT/OT avviene tramite i 4i Security Gateway. Questi sanno gestire i più diversi linguaggi macchina e cifrano tutti i dati trasmessi via Internet. È possibile uno scambio di dati bilaterale, con la facoltà di limitare rigorosamente le connessioni in entrata.
Principio 5
Rafforzare il confine OT
Un confine stabile verso l'ambiente OT è la prima linea di difesa, soprattutto per gli asset difficili da aggiornare. Per la protezione del confine esterno dell'OT, la guida richiede, oltre al principio del privilegio minimo, anche firewall di nuova generazione con ispezione Layer 7, autenticazione a più fattori per le connessioni esterne e controlli di accesso sensibili al contesto. Per i dispositivi che stabiliscono un collegamento tra IT e OT, gli aggiornamenti regolari sono particolarmente importanti.
Tramite l'Endian Switchboard è possibile aggiornare tutti gli Endian 4i Gateway in uso. In questo modo ogni gateway dispone sempre del software di sicurezza più recente e può proteggere al meglio gli impianti collegati. Inoltre lo Switchboard consente di impostare diritti e autorizzazioni granulari. Ogni utente può accedere solo ai dati e agli impianti rilevanti per svolgere i propri compiti. A garantire una sicurezza ancora maggiore è l'autenticazione a più fattori degli utenti.
Gli Endian 4i Gateway offrono una serie di misure di sicurezza, firewall avanzato, Intrusion Detection e Prevention (IDS/IPS) e VPN. Per far funzionare in sicurezza applicazioni proprie o software di terze parti, Docker è preinstallato sui gateway.
Principio 6
Ridurre al minimo gli effetti delle falle di sicurezza
Se, nonostante tutte le precauzioni, un aggressore riuscisse a penetrare nella rete, il suo margine di manovra dovrebbe restare il più limitato possibile. Per questo la guida richiede una microsegmentazione, per contenere i movimenti laterali all'interno della rete, così come lo stateful filtering, la Deep Packet Inspection e le funzionalità IDS/IPS. Tra sistemi di controllo, di monitoraggio e sistemi aziendali deve esserci una chiara separazione delle responsabilità.
La Endian Secure Digital Platform consente la microsegmentazione delle reti, ponendo un Endian 4i Gateway davanti a ciascun segmento di rete. Ogni gateway è dotato di un firewall che si occupa del prefiltraggio del traffico di rete. Un Intrusion Detection System (IDS) può riconoscere il traffico pericoloso e l'Intrusion Prevention System lo blocca. È possibile un'analisi dei pacchetti di dati fino al livello applicativo (Deep Packet Inspection).
Principio 7
Registrare e monitorare tutti i collegamenti
Una registrazione completa di tutti i collegamenti è, secondo la guida, l'ultima linea di difesa: le anomalie devono essere riconosciute e i flussi di dati tra le zone di rete monitorati.
Con la Endian Secure Digital Platform è possibile registrare in modo tracciabile tutti i collegamenti, le autenticazioni e le trasmissioni di dati. Il Session Recording per gli accessi remoti consente una documentazione completa degli interventi di manutenzione.
Principio 8
Piano di isolamento
In caso di emergenza, i sistemi OT devono potersi isolare senza perdere le funzioni critiche. La guida distingue a tal proposito tre strategie: l'isolamento completo del sito, l'isolamento selettivo di singoli collegamenti o servizi e l'isolamento del sito con canali di comunicazione protetti a livello hardware per i flussi di dati particolarmente critici.
Tramite l'Endian Switchboard è possibile disattivare in tempo reale gli accessi di terze parti e ripristinarli in un secondo momento. Poiché tutto viene gestito da un'unica interfaccia, le modifiche sono facili da impostare.
Conclusione
Otto enti internazionali per la sicurezza hanno redatto una guida per offrire agli operatori OT un orientamento nella progettazione sicura della connettività. La Endian Secure Digital Platform sostiene molte delle misure richieste. Quali requisiti si possano coprire completamente nel contesto specifico dipende dalle rispettive condizioni.
Domande frequenti, risposte chiare
Devo davvero scollegare l'OT da Internet per proteggerla?
No, deve solo controllare gli accessi. La guida raccomanda di consentire ogni collegamento solo quando serve. La Endian Secure Digital Platform imposta a questo scopo workflow di approvazione e documenta ogni sessione in modo completo.
Come proteggo le macchine più vecchie che non si possono aggiornare?
Gli asset legacy non vengono collegati direttamente a Internet. L'Endian 4i Gateway si trova davanti a essi e si occupa di firewall, cifratura e controllo degli accessi. Così restano protetti anche gli impianti non aggiornabili.
Come mantengo il controllo con molti utenti e accessi?
Tramite un unico punto di accesso centrale. L'Endian Switchboard gestisce tutti i diritti e i collegamenti da un'unica interfaccia, che siano Human-to-Machine o Machine-to-Machine. Così vede in ogni momento chi accede a cosa.
I protocolli industriali come Modbus o OPC DA sono abbastanza sicuri per l'accesso remoto?
Questi protocolli vanno tenuti in segmenti OT isolati. Con Endian lo scambio di dati IT/OT avviene tramite i 4i Security Gateway. Cifrano tutti i dati e limitano rigorosamente le connessioni in entrata.
Cosa succede se un aggressore riesce comunque a entrare nella rete?
Il suo margine di manovra resta limitato. La Endian Secure Digital Platform consente la microsegmentazione, ponendo un 4i Gateway davanti a ciascun segmento. Firewall, IDS/IPS e Deep Packet Inspection ne fermano la diffusione.
Come mantengo i miei gateway sicuri e aggiornati?
In modo centralizzato, tramite la Endian Secure Digital Platform. Con l'Endian Switchboard aggiorna tutti gli Endian 4i Gateway da un'unica interfaccia, così il software di sicurezza più recente è attivo ovunque. L'Endian Network semplifica l'organizzazione e la gestione del ciclo di vita dei suoi dispositivi. Diritti granulari e autenticazione a più fattori proteggono ulteriormente l'accesso.
Posso ricostruire chi ha avuto accesso ai miei impianti e quando?
Sì. La Endian Secure Digital Platform registra in modo tracciabile tutti i collegamenti, le autenticazioni e le trasmissioni di dati. Il Session Recording documenta in modo completo ogni accesso di manutenzione remota.
In caso di emergenza posso disattivare subito singoli accessi?
Sì. Tramite l'Endian Switchboard disattiva in tempo reale gli accessi di terze parti e li ripristina in un secondo momento. Poiché tutto è gestito da un'unica interfaccia, modifiche come queste si eseguono rapidamente.