


OT-Security mit Endian
Acht Prinzipien, eine Plattform
Wie lässt sich Betriebstechnik (OT) sicher vernetzen und verwalten? Dieser Frage sind acht Behörden für Cybersicherheit nachgegangen, darunter auch das Bundesamt für Sicherheit in der Informationstechnik (BSI). Das Ergebnis ist ein gemeinsamer Leitfaden zur sicheren OT-Konnektivität. Dieser Beitrag zeigt, wie Endian die Umsetzung jener acht Kernprinzipien unterstützt, die in dem Dokument beschrieben werden.
Bei der Ausgestaltung von OT-Umgebungen standen Verfügbarkeit, Betriebskontinuität und Safety lange Zeit im Vordergrund. Der wachsende Effizienzdruck hat dafür gesorgt, dass diese Umgebungen immer mehr vernetzt wurden und damit über das Internet erreichbar sind.
Unternehmen profitieren davon, indem sie beispielsweise vorausschauende Wartungen und Datenanalysen durchführen können. Gleichzeitig entstehen neue Risiken: Mit jedem Vernetzungspunkt vergrößert sich die potenzielle Angriffsfläche. Die ständige Zunahme der Cyberattacken zeigt, dass Angreifer genau diese Exposition immer mehr ausnutzen.
Acht Kernprinzipien für sichere OT
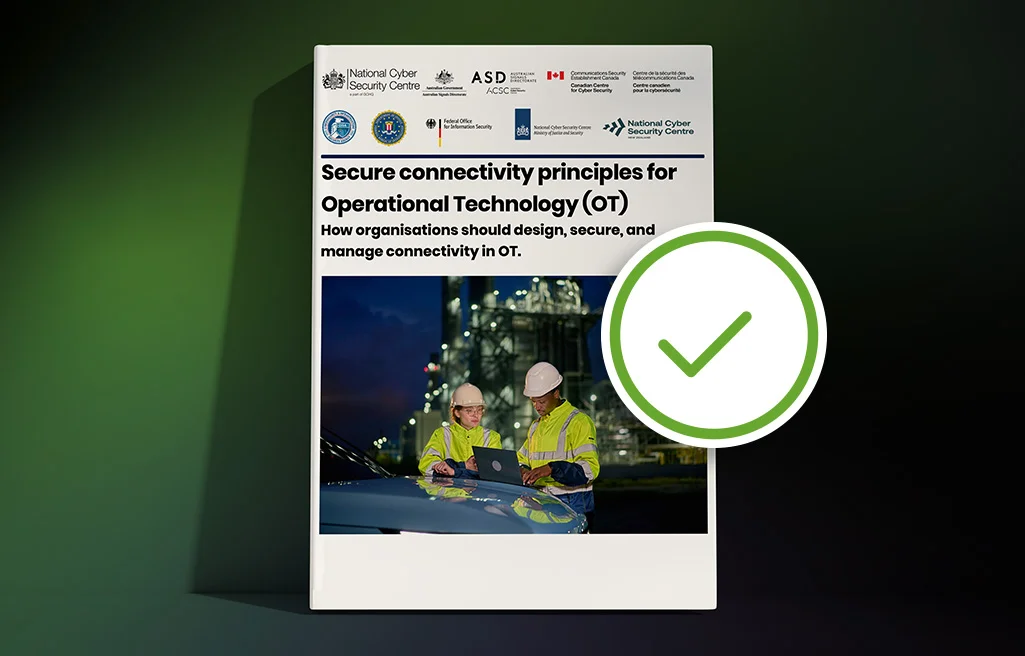
Der Leitfaden mit dem Titel Secure connectivity principles for Operational Technology (OT) - How organisations should design, secure, and manage connectivity in OT beschreibt acht Kernprinzipien, mit denen sich Verbindungen von und zu OT-Systemen sicher ausgestalten lassen.
Die Endian Secure Digital Platform unterstützt diese Prinzipien in weiten Teilen. Hier zeigen wir, wie:
Prinzip 1
Risiken und Vorteile gegeneinander abwägen
Bevor Unternehmen ihre OT mit dem Internet verbinden, gilt es ein paar grundsätzliche Fragen zu klären, die die Weichen für das weitere Vorgehen stellen: Wer darf wann auf welche Systeme zugreifen? Welche Daten kann er dort einsehen und welche Aktionen darf er durchführen? Der Leitfaden empfiehlt, für jede Verbindung einen Business Case zu erstellen, der die Zugriffsberechtigungen begründet und dokumentiert.
In diesem Schritt geht es noch nicht um technische Lösungen oder ihre Umsetzung, sondern strategische Grundsatzentscheidungen. Wie im Leitfaden empfohlen, unterstützt Endian das Least-Privilege-Prinzip, bei dem die Zugriffe auf das Nötigste begrenzt werden.
Prinzip 2
Angriffsfläche reduzieren
Unternehmen sollten die Risiken, die durch die Konnektivität ihrer OT entstehen, so weit wie möglich begrenzen. Dafür empfiehlt der Leitfaden unter anderem, Verbindungen nur bei Bedarf zuzulassen und eine direkte externe Konnektivität von Legacy-Komponenten zu vermeiden.
Die Endian Secure Digital Platform ermöglicht die Einrichtung von Genehmigungs-Workflows beim Fernzugriff ebenso wie die lückenlose Überwachung und Dokumentation jeder Sitzung.
Für die Anbindung von OT-Komponenten kommen die Endian 4i Gateways zum Einsatz, die speziell für industrielle Umgebungen entwickelt wurden. Ausgestattet mit mehreren, fein aufeinander abgestimmten IT-Sicherheitstools schützen sie die betriebliche Infrastruktur vor Angriffen aus dem Cyberraum.
Prinzip 3
Netzwerkverbindungen zentralisieren und standardisieren
In Industrieumgebungen brauchen die unterschiedlichsten Stakeholder Zugriff auf die Infrastruktur. Das sorgt für eine gewisse Komplexität und ist der Grund dafür, dass sich die Angriffsfläche in industriellen Umgebungen nur schwer eingrenzen und überwachen lässt. Der Leitfaden empfiehlt deshalb zentrale und standardisierte Zugriffspunkte sowie eine Standardisierung von Zugriffstypen.
Die Endian Secure Digital Platform hat sich das Ziel gesetzt, die Komplexität industrieller Netzwerke beherrschbar zu machen. Deshalb liefert sie genau diesen einen zentralen Zugriffspunkt, über den sich alles einrichten, steuern und überwachen lässt. Das Endian Switchboard, das Management-Tool der Endian Secure Digital Platform, ermöglicht ein granulares Rechte- und Berechtigungsmanagement auf einer einzigen Oberfläche. Damit behalten Anwender jederzeit den Überblick über sämtliche Verbindungen, ganz gleich ob Human-to-Machine oder Machine-to-Machine.
Prinzip 4
Standardisierte und sichere Protokolle verwenden
Neben dem Schutz von Netzwerken und Endgeräten sollten Organisationen auch auf die eingesetzten Protokolle achten. Industrieprotokolle wie Modbus, OPC DA oder EtherNet/IP empfiehlt der Leitfaden auf isolierte OT-Segmente zu beschränken und den IT-/OT-Datenaustausch über gesicherte Protokolle und Schnittstellen abzuwickeln.
Der IT-/OT-Datenaustausch findet bei der Endian Secure Digital Platform über die 4i Security-Gateways statt. Sie können mit den unterschiedlichsten Maschinensprachen umgehen und verschlüsseln alle Daten, die über das Internet übertragen werden. Ein bilateraler Datenaustausch ist möglich, wobei die eingehenden Verbindungen streng limitiert werden können.
Prinzip 5
OT-Grenze härten
Eine stabile Grenze zur OT-Umgebung ist die erste Verteidigungslinie, vor allem für Assets, die sich nur schwer aktualisieren lassen. Für die Sicherung der OT-Außengrenze fordert der Leitfaden neben dem Least-Privilege-Prinzip auch Next-Generation-Firewalls mit Layer-7-Inspection, Multifaktor-Authentifizierung für externe Verbindungen und kontextsensitive Zugriffskontrollen. Für Geräte, die eine Verbindung zwischen IT und OT herstellen, sind regelmäßige Updates besonders wichtig.
Über das Endian Switchboard ist eine Aktualisierung aller eingesetzten Endian 4i Gateways möglich. Damit sind alle Gateways jederzeit mit der neuesten Sicherheitssoftware ausgestattet und können die verbundenen Anlagen optimal schützen. Darüber hinaus ermöglicht das Switchboard die Einrichtung granualer Rechte und Berechtigungen. Jeder Anwender kann nur auf jene Daten und Anlagen zugreifen, die für die Erfüllung seiner Aufgaben relevant sind. Für noch mehr Sicherheit sorgt die Multifaktor-Authentifizierung der Anwender.
Die Endian 4i Gateways bieten eine Reihe von Sicherheitsmaßnahmen, darunter Network-Awareness, erweiterte Firewall, Intrusion Detection und Prevention (IDS/IPS) und VPN. Damit sich eigene Anwendungen oder Drittanbietersoftware sicher betreiben lassen, ist Docker auf den Gateways vorinstalliert.
Prinzip 6
Auswirkungen von Sicherheitslücken minimieren
Sollte es einem Angreifer trotz aller Vorsichtsmaßnahmen gelingen, ins Netzwerk zu gelangen, so sollte sein Handlungsspielraum dort möglichst begrenzt sein. Der Leitfaden fordert daher eine Mikrosegmentierung, um laterale Bewegungen im Netzwerk einzudämmen, ebenso wie Stateful Filtering, Deep Packet Inspection und IDS/IPS-Funktionalität. Zwischen Steuerung, Monitoring und Business-Systemen soll eine klare Trennung der Verantwortlichkeiten bestehen.
Die Endian Secure Digital Platform ermöglicht die Mikrosegmentierung von Netzwerken, indem vor jedes Netzwerksegment ein Endian 4i Gateway geschaltet wird. Jedes Gateway ist mit einer Firewall ausgestattet, die die Vorfilterung des Netzwerkverkehrs übernimmt. Ein Intrusion Detection System (IDS) kann gefährlichen Netzwerkverkehr erkennen und das Intrusion Prevention System blockiert ihn. Dabei ist eine Überprüfung von Datenpaketen bis in die Anwenderebene (Deep Packet Inspection) hinein möglich.
Prinzip 7
Alle Verbindungen protokollieren und überwachen
Ein umfassendes Logging sämtlicher Verbindungen ist laut Leitfaden die letzte Verteidigungslinie: Anomalien müssen erkannt, Datenflüsse zwischen Netzwerkzonen überwacht werden.
Sämtliche Verbindungen, Authentifizierungen und Datenübertragungen lassen sich mit der Endian Secure Digital Platform nachvollziehbar aufzeichnen. Das Session Recording für Fernzugriffe ermöglicht die lückenlose Dokumentation von Wartungszugriffen.
Prinzip 8
Isolationsplan
OT-Systeme müssen sich im Ernstfall isolieren lassen, ohne kritische Funktionen zu verlieren. Der Leitfaden unterscheidet dabei drei Strategien: vollständige Site-Isolation, selektive Isolation einzelner Verbindungen oder Services und Site-Isolation mit hardware-gesicherten Kommunikationskanälen für besonders kritische Datenflüsse.
Über das Endian Switchboard lassen sich Drittanbieter-Zugänge in Echtzeit deaktivieren und später wiederherstellen. Da alles über eine einzige Oberfläche verwaltet wird, sind Änderungen leicht einzurichten.
Fazit
Acht internationale Sicherheitsbehörden haben einen Leitfaden erstellt, um OT-Betreibern Orientierung bei der sicheren Ausgestaltung der Vernetzung zu bieten. Die Endian Secure Digital Platform unterstützt viele der geforderten Maßnahmen. Welche Anforderungen sich im konkreten Umfeld vollständig abdecken lassen, hängt von den jeweiligen Rahmenbedingungen ab.
Häufige Fragen, klare Antworten
Muss ich meine OT wirklich vom Internet trennen, um sie zu schützen?
Nein, Sie müssen nur den Zugriff kontrollieren. Der Leitfaden empfiehlt, jede Verbindung nur bei Bedarf zuzulassen. Die Endian Secure Digital Platform richtet dafür Genehmigungs-Workflows ein und dokumentiert jede Sitzung lückenlos.
Wie schütze ich alte Maschinen, die sich nicht aktualisieren lassen?
Legacy-Anlagen werden nicht direkt mit dem Internet verbunden. Das Endian 4i Gateway sitzt davor und übernimmt Firewall, Verschlüsselung und Zugriffskontrolle. So bleiben auch nicht patchbare Anlagen geschützt.
Wie behalte ich bei vielen Nutzern und Zugriffen den Überblick?
Über einen einzigen zentralen Zugriffspunkt. Das Endian Switchboard verwaltet alle Rechte und Verbindungen auf einer Oberfläche, ob Human-to-Machine oder Machine-to-Machine. So sehen Sie jederzeit, wer worauf zugreift.
Sind Industrieprotokolle wie Modbus oder OPC DA sicher genug für den Fernzugriff?
Diese Protokolle gehören auf isolierte OT-Segmente. Bei Endian läuft der IT-/OT-Datenaustausch über die 4i Security Gateways. Sie verschlüsseln alle Daten und begrenzen eingehende Verbindungen streng.
Was passiert, wenn ein Angreifer es doch ins Netzwerk schafft?
Dann bleibt sein Spielraum begrenzt. Die Endian Secure Digital Platform ermöglicht Mikrosegmentierung, indem vor jedes Segment ein 4i Gateway geschaltet wird. Firewall, IDS/IPS und Deep Packet Inspection stoppen die Ausbreitung.
Wie halte ich meine Gateways sicher und aktuell?
Zentral über die Endian Secure Digital Platform. Mit dem Endian Switchboard aktualisieren Sie alle Endian 4i Gateways von einer Oberfläche aus, sodass überall die neueste Sicherheitssoftware läuft. Das Endian Network vereinfacht dabei die Organisation und das Lebenszyklus-Management Ihrer Geräte. Granulare Rechte und Multifaktor-Authentifizierung sichern den Zugang zusätzlich ab.
Kann ich nachvollziehen, wer wann auf meine Anlagen zugegriffen hat?
Ja. Die Endian Secure Digital Platform zeichnet alle Verbindungen, Authentifizierungen und Datenübertragungen nachvollziehbar auf. Das Session Recording dokumentiert jeden Fernwartungszugriff vollständig.
Kann ich im Notfall einzelne Zugänge sofort abschalten?
Ja. Über das Endian Switchboard deaktivieren Sie Drittanbieter-Zugänge in Echtzeit und stellen sie später wieder her. Da alles über eine Oberfläche läuft, sind solche Änderungen schnell erledigt.