


Tecnologia di cybersecurity Endian per la resilienza informatica.
Smart Mini Factory
Per le aziende produttive collegate all'IT e all'OT, è essenziale essere pronte a dover affrontare i cyberattacchi. Per questo motivo, il dottor Tanel Aruväli del laboratorio Smart Mini Factory della Libera Università di Bolzano ha studiato la resilienza dei processi produttivi dal punto di vista dei parametri di progettazione della cybersecurity. La ricerca è stata condotta nell'ambito del progetto ASSIST4RESILIENCE, finanziato dalla Provincia Autonoma di Bolzano.
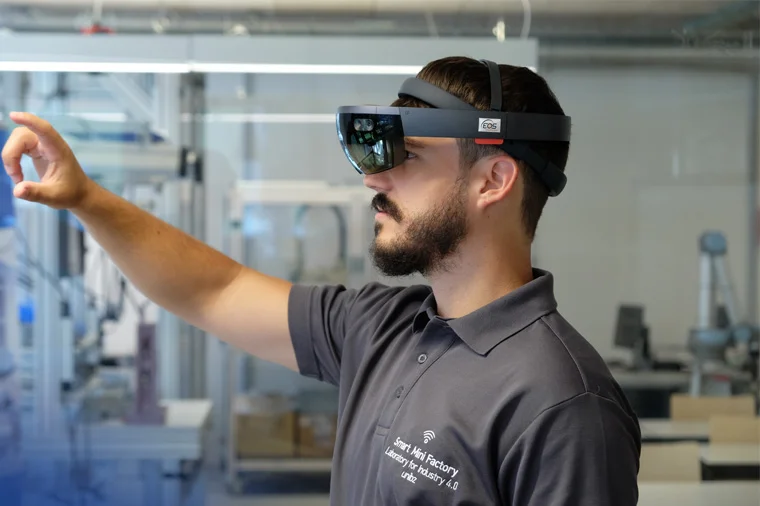
Una preparazione efficiente e misure di mitigazione consentono di ridurre al minimo i costi causati dagli incidenti informatici. Il Dr. Aruväli ha commentato: "Avere un software antivirus e un firewall non è sufficiente per proteggere le reti IoT industriali dalle minacce". Pertanto, è stato applicato un approccio di progettazione assiomatica per decomporre le linee guida di progettazione essenziali per le aziende produttive cyber-fisiche.
Dalle ricerche, emerge la necessità di coprire tre specifiche aree indipendenti di funzioni fondamentali mediante l'impiego di adeguati strumenti di sicurezza informatica, quali:
- riduzione dell'area di rete suscettibile
- controllo dell'accessibilità delle entità di rete
- consapevolezza della struttura della rete
Il dott. Aruväli ha presentato i risultati della ricerca: "Parametri di progettazione come la segmentazione della rete, i sistemi di tracciamento della rete e gli strumenti di mappatura della rete dovrebbero essere considerati i pilastri principali della resilienza informatica in ogni industria". Sul mercato esistono molte soluzioni singole che contribuiscono parzialmente a ciascuno di questi pilastri. Per le PMI, utilizzare il metodo di costruire tali pilastri come se fossero un puzzle di soluzioni fisiche e digitali potrebbe risultare esaustivo. Sono necessarie conoscenze informatiche approfondite per costruire il sistema a partire da piccoli elementi che funzionino come un unico blocco. Inoltre, la manutenzione e l'aggiornamento di ogni singolo software e hardware sono indispensabili per mantenere la protezione.
Durante la seconda fase del progetto, sono state trovate soluzioni fisiche e virtuali da utilizzare sul prototipo di laboratorio. Poiché il modello dimostrativo era destinato all'approccio con le PMI, i partecipanti hanno preso in considerazione solo le soluzioni rilevanti dal punto di vista pratico anche per le aziende più piccole. Dopo un'accurata ricerca di mercato, è stata utilizzata la "Endian Security Platform" per contribuire a questi tre aspetti.
Il dottor Aruväli ha spiegato che: "Come primo pilastro, il gateway di sicurezza Endian ci ha permesso di ridurre il numero di dispositivi suscettibili utilizzando la segmentazione virtuale. Ciò significa che abbiamo diviso i dispositivi sul campo, come i router, il sistema logistico interno e i centri macchine, in gruppi virtuali e abbiamo definito per loro delle zone di rete. In questo modo abbiamo abbassato la superficie d'attacco riducendo il numero di dispositivi che possono essere coinvolti in caso di cyberattacchi. "
Il server Switchboard viene eseguito nel sistema operativo dedicato Endian, incentrato sulla sicurezza. Il dottor Aruväli ha aggiunto: "L'architettura Zero Trust fornita ci permette di gestire facilmente l'AAA (autenticazione, autorizzazione e accounting). L'autenticazione consente di controllare gli utenti riconosciuti, l'autorizzazione permette di gestire i permessi degli utenti e l'accounting consente di monitorare il traffico di rete. Il sistema di prevenzione delle intrusioni incluso permette l'ispezione profonda dei contenuti e interventi predefiniti con specifiche contromisure . "
Inoltre, l'applicazione Endian Network Awareness propone una raffigurazione della connettività tra i dispositivi collegati. Fornisce informazioni in tempo reale sulla larghezza di banda della rete e sulle applicazioni in uso sulla rete.
Le soluzioni applicate sul prototipo sono state testate e verificate con successo in una situazione di attacco tipica generata da un hacker professionista durante il Cybersecurity Day in Smart Mini Factory. Il dottor Aruväli riassume: "La combinazione integrata di hardware e software di Endian ci ha aiutato a coprire molte sottofunzioni del sistema di produzione resiliente dal punto di vista informatico. Apprezziamo molto la loro vasta esperienza".