


Vertrauen prüfen, Risiken minimieren.
Zero-Trust-Konzept: Sicherheit für die digitalisierte Welt
Zero-Trust ist ein IT-Sicherheitsansatz für die heutige IT-Welt, die komplexer und dynamischer ist als je zuvor. Er löst zunehmend traditionelle Sicherheitskonzepte ab, die auf Vertrauen innerhalb eines Netzwerks setzen: Statt einer einmaligen Authentifizierung wird beim Zero-Trust-Prinzip permanent Identität, Gerät und Kontext überprüft, was das Risiko von unautorisierten Zugriffen stark reduziert.
Warum ist Zero-Trust heute so wichtig?
Unternehmensnetzwerke haben heute keine klaren Grenzen mehr. Die Zahl der vernetzten Geräte und Maschinen steigt rasant an, Daten und Services werden zunehmend in die Cloud verlagert und Remote-Arbeit ist mittlerweile selbstverständlich. Ein klare Perimetergrenze gibt es damit nicht mehr. Damit wird ein Sicherheitskonzept erforderlich, das standortübergreifend funktioniert.
Innerhalb der Unternehmen findet eine ähnliche Entgrenzung statt: Waren bislang die Produktionslinien (OT) klar von den Informationsanwendungen (IT) getrennt, so wachsen die beiden Bereiche durch die Digitalisierung mehr und mehr zusammen, um agiler und flexibler arbeiten zu können. Insider-Bedrohungen, etwas durch interne Nutzer oder kompromittierte Mitarbeiterkonten, können damit nicht nur die IT, sondern auch die Betriebstechnologie schädigen.
Diese Entgrenzung und die wachsende Komplexität der Netzwerke sind eine Herausforderung für Security-Teams, denn jeder zusätzliche Vernetzungspunkt vergrößert die potenzielle Angriffsfläche. Gleichzeitig werden Cyberangriffe immer raffinierter. Mithilfe von künstlicher Intelligenz können Kriminelle automatisiert nach Schwachstellen suchen und sich die passende Schadsoftware gleich mitprogrammieren lassen.
Gelingt es einem Angreifer, in ein Netzwerk einzudringen, so kann er sich über die vielen lateralen Verbindungen rasch ausbreiten, Schwachstellen identifizieren und sehr gezielte Angriffe durchzuführen. Spätestens ab diesem Zeitpunkt ist die Vorstellung hinfällig, dass jeder Nutzer innerhalb eines Netzwerks vertrauenswürdig ist. Traditionelle IT-Sicherheitskonzepte, die stark auf den Standort fixiert sind, sind damit überholt.
Zero-Trust: Sicherheitskonzept für die Digitalisierte Welt
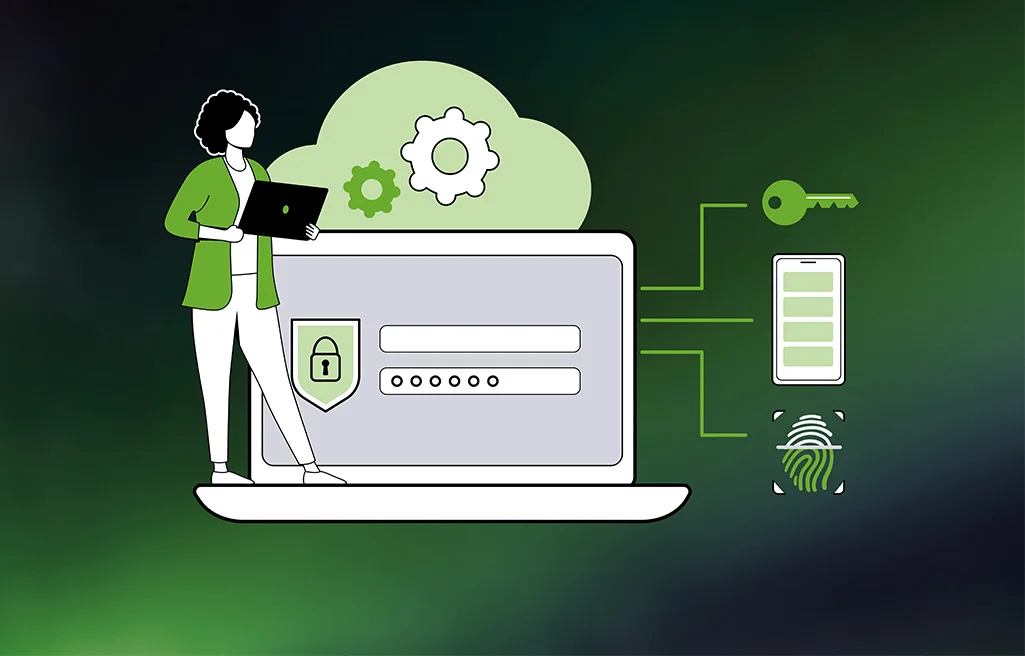
Das Zero-Trust-Sicherheitskonzept passt zum veränderten Sicherheitsumfeld, denn es basiert auf dem Grundsatz, dass kein Anwender, kein Gerät und keine Anwendung jemals vertrauenswürdig ist, ganz gleich, ob sie sich innerhalb oder außerhalb des Netzwerks befinden. Statt auf Standortdaten setzt Zero-Trust bei jedem einzelnen Zugriff auf die Authentifizierung von Nutzern, Geräten und Anwendungen.
Welche Maßnahmen sind bei Zero-Trust entscheidend?
Die Umsetzung von Zero-Trust erfolgt nicht durch eine einzelne Lösung, sondern durch das Zusammenspiel mehrerer Maßnahmen. Das Ziel dabei ist es, die Zugriffe konsequent zu kontrollieren, Angriffsflächen zu reduzieren und Transparenz im gesamten Netzwerk herzustellen.
- Netzwerksegmentierung
Eine erste und grundlegende Maßnahme ist die Unterteilung des Netzwerks in kleinere, strikt voneinander abgegrenzte Bereiche. Diese sogenannte Mikrosegmentierung ermöglicht die Steuerung und Begrenzung der die Zugriffe zwischen den einzelnen Segmenten. Auf diese Weise wird verhindert, dass sich Angreifer ungehindert im Netzwerk ausbreiten können, falls sie es geschafft haben, einzudringen. Potenzielle Schäden bleiben damit auf einzelne Segmente beschränkt. - Strikte Identitäts- und Zugriffsverwaltung
Mittelpunkt des Zero-Trust-Konzepts ist die konsequente Überprüfung von Identitäten. Jeder Zugriff auf Systeme oder Daten musss eindeutig einer verifizierten Identität zugeordnet werden. Hierfür kommen Lösungen aus dem Bereich des Identity- und Access Managements (IAM) zum Einsatz, ergänzt durch die Mehrfaktor-Authentifizierung (MFA). Neben klassischen Zugangsdaten werden zusätzliche Faktoren wie Einmalcodes oder biometrische Merkmale mit einbezogen. Außerdem ist es entscheidend, Zugriffsrechte nach dem Prinzip der minimalen Berechtigung zu vergeben. Nutzer und Systeme erhalten nur die Rechte, sie sie für die Erfüllung ihrer jeweiligen Aufgabe brauchen. - Absicherung von Kommunikation und Daten
Der Schutz sensibler Daten ist ein weiterer Bestandteil des Zero-Trust-Konzepts, sowohl bei der Übertragung als auch bei der Speicherung. Der Einsatz von Verschlüsselung, Zertifikaten und einem strukturierten Schlüsselmanagement stellt sicher, dass auch bei unbefugten Zugriffen eine Nutzung der Daten nicht ohne Weiteres möglich ist. Gleichzeitig wird die Integrität der Kommunikation zwischen den Systemen gesichert. Diese Maßnahmen sind insbesondere in verteilten IT-Umgebungen mit Cloud Anwendungen und Remote-Access-Zugriffen wichtig. - Transparenz und kontinuierliches Monitoring
Zero-Trust erfordert eine umfassende Sichtbarkeit aller Aktivitäten im Netzwerk. Nur wenn nachvollziehbar ist, wer wann auf welche Ressourcen zugreift, lassen sich Auffälligkeiten frühzeitig erkennen. Durch ein zentrales Monitoring und die kontinuierliche Auswertung von Protokolldaten lassen sich verdächtige Aktivitäten identifizieren und Gegenmaßnahmen einleiten. Das gilt für externe Angriffe ebenso wie für potenzielle Insider-Bedrohungen. Eine hohe Transparenz bildet damit die Grundlage für eine wirksame Sicherheitsstrategie. - Zentrale Steuerung und einfache Verwaltung
Eine zentrale Verwaltung der Sicherheitsrichtlinien gewinnt angesichts der zunehmenden Komplexität moderner IT-Umgebungen an Bedeutung. Nur so lassen sich einheitliche und durchgängige Regeln für alle Systeme, Standorte und Nutzer durchsetzen.
Die Implementierung von Sicherheitsmaßnahmen sollte dabei möglichst effizient ablaufen, den komplexe oder schwer zu verwaltende Lösungen bergen ein gewisses Risiko, im Alltag umgangen zu werden und damit ihre Wirksamkeit zu verlieren. Ein durchdachtes Management trägt damit wesentlich zur nachhaltigen Umsetzung von Zero-Trust bei.
Fazit
Zero Trust steht für einen grundlegenden Wandel in der IT-Sicherheit. Klassische, perimeterbasierte Ansätze reichen in modernen, vernetzten Umgebungen nicht mehr aus. Stattdessen wird jeder Zugriff konsequent überprüft und transparent gemacht.
Durch klare Zugriffsregeln, kontinuierliche Authentifizierung und gezieltes Monitoring lassen sich Risiken reduzieren und Angriffe frühzeitig erkennen. Mit der Endian Secure Digital Platform lässt sich dieser Ansatz effizient umsetzen und die Infrastruktur nachhaltig absichern.